
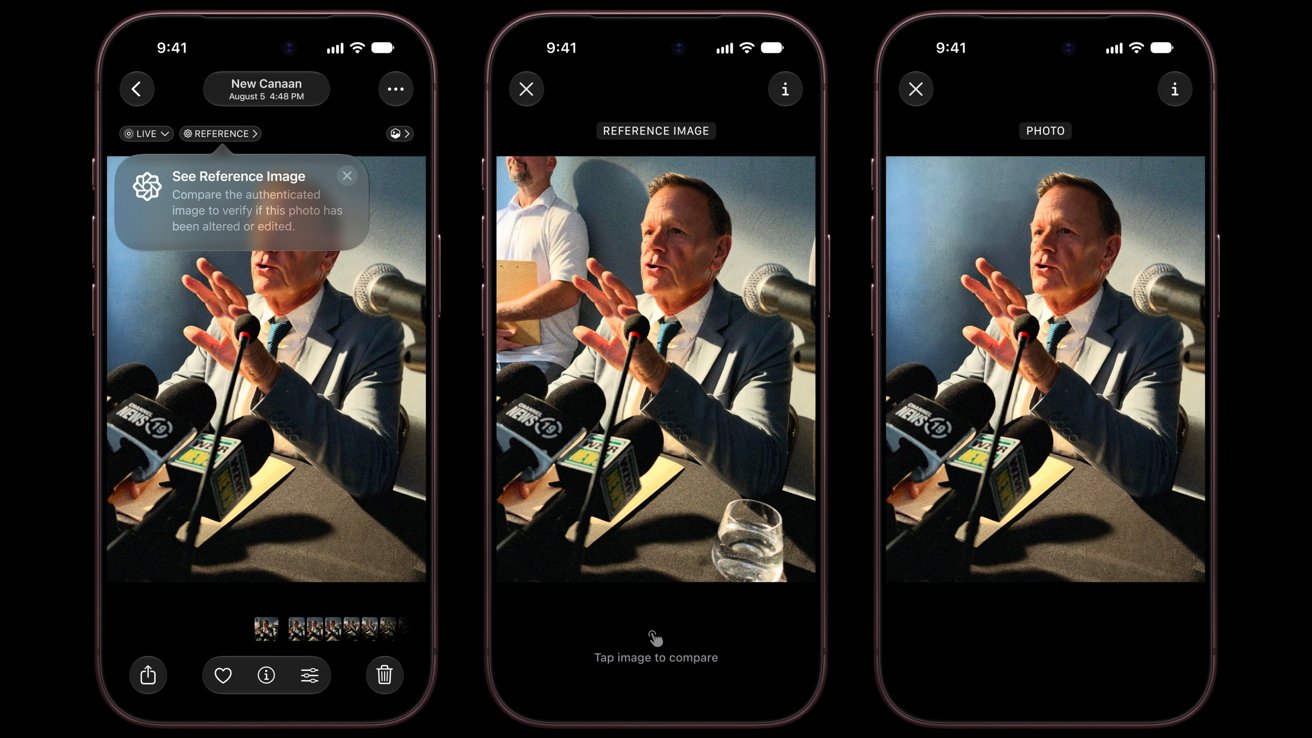
Компания Apple детально разъяснила принципы обеспечения максимального уровня безопасности системы Apple Reference Image, что позволяет пользователям быть уверенными в неизменности фотографий, сделанных на iPhone, с помощью инструментов искусственного интеллекта. Эта система была представлена одновременно с моделью iPhone 18 Pro как цифровой негатив для изображений, зафиксированных этим устройством. Она призвана подтверждать, что визуальный вид снимка соответствует его первоначальному состоянию на момент создания, и что изображение не было сгенерировано или модифицировано искусственным интеллектом.
Пятнадцатого сентября исследовательское подразделение Apple Security Research опубликовало сообщение, в котором детально разъяснило, как именно Apple Reference Image обеспечивает максимальную безопасность этого процесса. Разработка метода подтверждения неизменности изображения является лишь первым шагом, тогда как сохранение такого уровня аутентичности в условиях противодействия злоумышленникам представляет значительно более сложную проблему, требующую комплексных решений.
Компания Apple отмечает, что изображения, созданные и отредактированные искусственным интеллектом, становятся чрезвычайно трудными для различения от настоящих фотографий. Современный фотореализм больше не является достаточным критерием для установления достоверности снимка, что создает значительные вызовы в сфере цифрового контента и информации.
Эта проблема усложняется тем, что системы современных камер применяют алгоритмы обработки изображений еще до того, как будет создано первое видимое изображение. Для подтверждения точности снимка, по мнению Apple, необходима «цепочка доверия» для сенсора и программного обеспечения вычислительной фотографии, которая будет гарантировать его целостность.
Однако существующие подходы, основанные на стандарте Коалиции за происхождение и аутентичность контента (C2PA), добавляют метаданные о происхождении изображения уже после момента его захвата. Это, как утверждается, делает их уязвимыми к компрометации при редактировании, что нивелирует первоначальную цель системы защиты.
Кроме того, компания Apple предостерегает, что подход C2PA привязывает изображение к публичной идентичности пользователя, создавая значительный риск для конфиденциальности лиц, находящихся в опасных ситуациях или нуждающихся в анонимности.
Компания Apple считает, что ее ответ на вызовы относительно достоверности цифровых изображений является значительно более безопасным благодаря интеграции сквозных механизмов защиты, охватывающих всю цепочку создания фотографии и распространяющихся на технологию Private Cloud Compute.
Система Apple Reference Image функционирует с целью удовлетворения трех ключевых требований. Первое из них – это семантическая аутентичность, что означает отображение эталонным изображением именно тех данных, которые были зафиксированы сенсором. Любые трансформации этих данных должны быть публично верифицированы для подтверждения их целостности и соответствия.
Кроме того, система должна быть устойчивой к компрометации, включая попытки вмешательства в сенсор камеры, взлома операционной системы iPhone (jailbreaking) или криптографические атаки. В случае компрометации изображения должны быть доступны для отзыва, обеспечивая дополнительный уровень безопасности.
Наконец, эталонное изображение должно сохранять конфиденциальность, даже от самой компании Apple. Сторонние наблюдатели не должны иметь возможности определить, были ли две разные эталонные фотографии сделаны на одном и том же устройстве, что критически важно для защиты личных данных.
Для подтверждения того, что было зафиксировано сенсором, недостаточно лишь подписать необработанные значения, собранные датчиком изображения. Эти значения не создают видимого изображения и требуют предварительной обработки, поэтому необходим другой подход.
Вместо ожидания обработки изображения перед подписанием, подход Apple предусматривает безопасную загрузку сенсора в специализированный эталонный режим камеры. Этот режим обеспечивает криптографическое подписание пиксельных данных сразу после захвата.
Кроме того, система предотвращает дальнейшую модификацию этих данных прошивкой сенсора. Это имеет целью исключение атак с инъекцией или вмешательством до того, как операционная система получит пиксельные данные для дальнейшей обработки.
Метаданные, сгенерированные сенсором, также подписываются одновременно с пиксельными данными. Для тех элементов метаданных, которые выходят за пределы функционала самого сенсора, например, уровни цифрового масштабирования, подпись выполняет модуль Secure Enclave устройства.
Процесс подписания также отличается от базового механизма проставления времени, применяемого в других системах, предлагая значительно более сложный подход. Он предусматривает установление нижнего и верхнего пределов времени захвата снимка с помощью криптографической службы временных меток от Apple, обеспечивая высокую точность.
Разработка изображения от безопасного цифрового негатива до эталонного изображения, видимого для пользователя, происходит при участии технологии Private Cloud Compute (PCC). Изображение загружается в PCC, который выполняет демозаику, тональное отображение и сжатие, что обычно осуществляется iPhone после захвата.
Эта работа выполняется таким образом, что эксперты могут проверить программное обеспечение и подтвердить отсутствие каких-либо изменений в негативе. Кроме того, производственные сборки PCC регистрируются в «дополняющем, криптографически защищенном от изменений журнале прозрачности», что гарантирует их целостность.
Методы противодействия компрометации
Механизм семантической аутентичности предусматривает, что система была разработана для противостояния атакам на уровне операционной системы и шины сенсора. Однако, в рамках проектирования системы также учитываются другие угрозы, включая аппаратные атаки, которые могут предусматривать даже физическое удаление сенсора из iPhone.
При первой инициализации датчика изображения на заводе, он создает криптографическую идентификацию для подписания, публичный ключ которой регистрируется. Модуль Secure Enclave также создает отдельную идентификацию для подписания, причем обе идентификации привязываются в манифесте устройства, обеспечивая их взаимосвязь.
Этот механизм делает возможной проверку того, что сенсор и Secure Enclave принадлежат к одному устройству. Эта информация о платформе добавляется к цифровому негативу, и Private Cloud Compute (PCC) способен проверить соответствие пары идентификаторов. Также были учтены криптографические атаки: компания Apple внедрила систему, которая является максимально «квантово-устойчивой», что означает ее способность противостоять атакам, усиленным квантовыми вычислениями.
Последняя подпись на эталонном изображении является композитной постквантовой подписью, которая сочетает алгоритмы RSA-3072 и ML-DSA-87, обеспечивая высокий уровень защиты от потенциальных криптографических угроз. Это делает систему устойчивой к будущим атакам, в частности тем, что могут быть реализованы с помощью квантовых вычислений.
В дополнение, поскольку компания Apple признает, что ни одна система безопасности не является абсолютно совершенной, предусмотрен механизм отзыва для удаления отдельных фотографий или всех изображений, созданных определенным сенсором. Private Cloud Compute (PCC) формирует оценку доверия во время создания цифрового негатива, опираясь на характеристики необработанных исходных данных сенсора.
Идентификатор фотографии (GUID), идентификатор сенсора и оценка доверия отправляются сопутствующей службе перед подписанием разработанного эталонного изображения, обновляя текущий показатель для сенсора. Если сенсор с низким показателем доверия будет отозван, Private Cloud Compute (PCC) откажется подписывать изображения, созданные этим сенсором.
Защита конфиденциальности фотографа
Что касается сохранения конфиденциальности фотографа, компания Apple отошла от традиционной концепции, когда фотограф или учреждение подтверждают подлинность изображения с помощью собственных учетных данных. Вместо этого Apple стремится обеспечить фотографам возможность оставаться анонимными, сохраняя при этом верифицируемость изображения.
Поскольку изображения подписываются службой подписи Apple после валидации системой Private Cloud Compute (PCC), это устраняет необходимость идентификации лица, создавшего изображение, что повышает уровень приватности.
Свойства конфиденциальности Private Cloud Compute (PCC) также делают невозможным доступ компании Apple к данным изображений, подобно тому, как данные Apple Intelligence обрабатываются на ее серверах. Это подчеркивает приверженность компании принципам защиты личной информации.
Служба отзыва действительно хранит частную запись идентификаторов фотографий (GUID) и связанных с ними сенсоров. Однако она не имеет доступа к самим данным изображений и активно предотвращает публичный доступ к этим записям, обеспечивая дополнительную защиту конфиденциальности пользователей.
Видимость сетевого трафика также максимально ограничена. Запросы на проставление временных меток осуществляются через протокол Oblivious HTTP, что предотвращает возможность службе временных меток узнать IP-адрес устройства, отправляющего запрос. Вызовы к службам отзыва и подписания также происходят только изнутри Private Cloud Compute (PCC), при этом для их работы передается минимальный объем информации.
По мнению Apple, система Apple Reference Image является комплексным решением, объединяющим аппаратные и программные возможности компании. Это позволяет создавать верифицированные фотографии, обеспечивая как новостным агентствам, так и обычным пользователям полную уверенность в том, что изображения не были сфальсифицированы с помощью искусственного интеллекта.
