
Компания Malwarebytes, базирующаяся в Соединенных Штатах Америки, 5 октября открыла доступ к специализированному веб-сайту, предназначенному для оценки уровня риска подозрительных гиперссылок. Система функционирует путем ввода полного адреса в отдельное поле с последующим нажатием пиктограммы поиска, что инициирует автоматическое сканирование через имеющуюся базу данных угроз. Этот механизм позволяет идентифицировать страницы для фишинговых атак, сайты с вредоносным программным кодом, недавно зарегистрированные домены и сложные цепочки автоматического перенаправления пользователей на другие ресурсы.
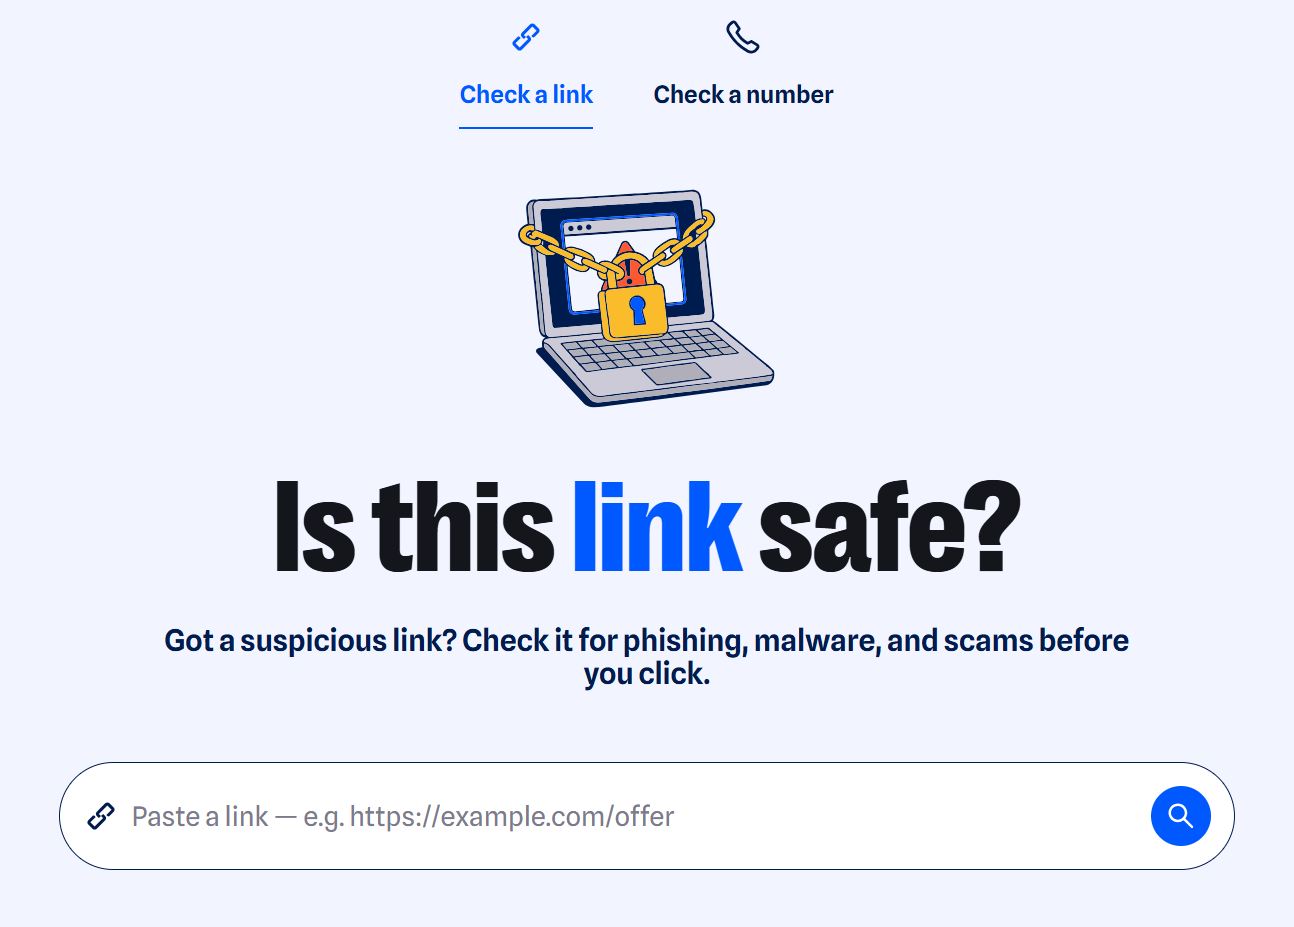
После завершения анализа сервис предоставляет пользователю заключение, которое классифицирует ссылку по категориям безопасная, опасная или неизвестная. Дополнительно система отображает графическое изображение страницы, на которую ведет запрос, и предоставляет развернутое текстовое описание причин присвоения определенного статуса. Разработчики также включили в интерфейс рекомендации относительно дальнейших действий, которые стоит предпринять для обеспечения цифровой безопасности при работе с конкретными интернет-ресурсами, что могут быть получены через электронную почту, текстовые сообщения, мессенджеры или социальные сети.
Инструмент является полностью бесплатным, не требует прохождения процедуры регистрации, установки дополнительного программного обеспечения или оплаты услуг. Функциональность веб-ресурса особенно полезна для проверки сокращенных ссылок, в которых скрыт реальный целевой адрес назначения. Отсутствие дополнительных шагов авторизации позволяет проводить проверку оперативно, что минимизирует время пребывания пользователя в состоянии неопределенности перед переходом по ссылке. Такой формат взаимодействия рассчитан на массового потребителя, который нуждается в быстрой верификации данных без глубокого технического анализа инфраструктуры сети.
Точность и актуальность результатов напрямую зависят от своевременности обновления серверной базы данных Malwarebytes и скорости внесения в нее информации о новых схемах мошенничества. Несмотря на использование автоматизированных систем проверки, разработчики подчеркивают необходимость сохранения бдительности при работе со ссылками от неизвестных источников. Даже при получении положительного результата сканирования рекомендуется учитывать контекст получения сообщения, поскольку ни одна система безопасности не может гарантировать абсолютную защиту от всех видов киберугроз, которые постоянно эволюционируют в глобальной сетевой среде.
Принципиальным аспектом работы системы является анализ метаданных, что позволяет выявлять скрытые угрозы, которые не заметны во время визуального просмотра ссылки. Скорость получения ответа от алгоритма базируется на архитектуре обработки запросов, которая позволяет обрабатывать информацию в режиме реального времени. По состоянию на октябрь текущего года компания не ограничивает количество запросов, которые могут быть осуществлены с одного IP-адреса, однако оставляет за собой право внедрения технических ограничений для предотвращения чрезмерной нагрузки на серверную инфраструктуру ресурса.
