
Google припинив співпрацю з компанією Videostrong Technology, китайським виробником пристроїв та офіційним партнером Google, після того, як було виявлено, що понад 1,3 мільйона Android TV приставок виробництва цієї компанії містять шкідливе програмне забезпечення під назвою XCPE. У звіті, опублікованому 2 листопада, група Google Threat Intelligence висловила високу впевненість у тому, що Videostrong самостійно розробила XCPE та навмисно встановила його на пристрої з метою отримання прибутку.
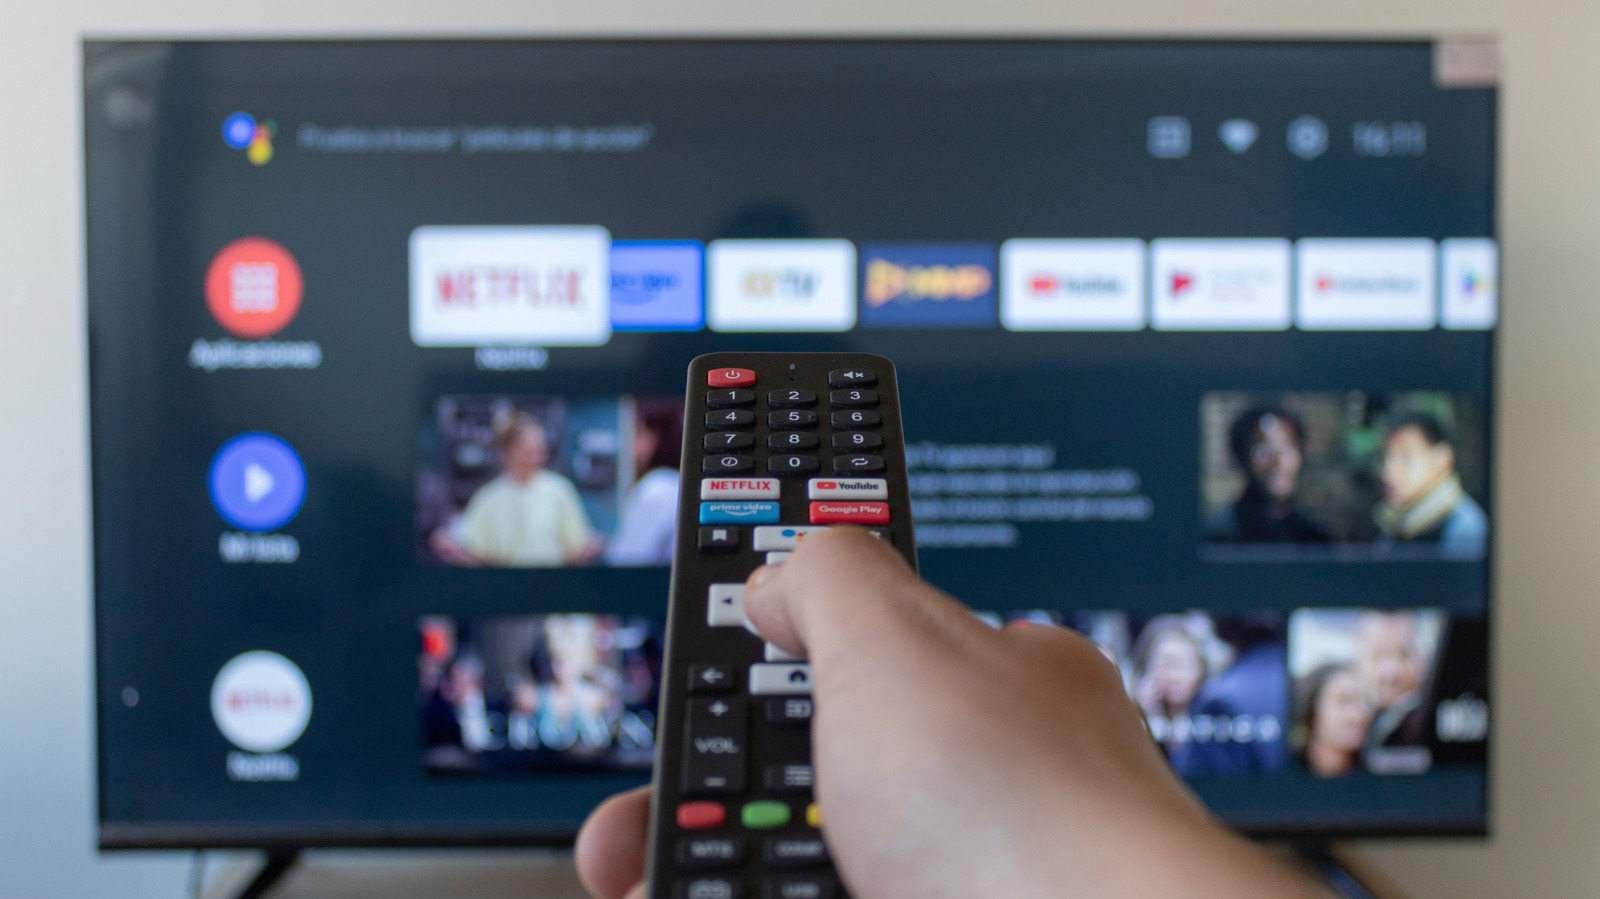
Згідно з інформацією, Videostrong заробляла на продажу доступу до заражених пристроїв. Покупцями, як стверджує Google, були кримінальні групи, яким Videostrong встановлювала відповідне програмне забезпечення. Значна частина цього шкідливого коду була призначена для шахрайства з рекламою або створення мереж для використання пристроїв як житлових проксі. Компанія Google виявила до трьох таких SDK на одній приставці. В деяких випадках оператори Videostrong навіть отримували знімки екрану та викрадали облікові дані користувачів.
Виявлення попередньо встановленого шкідливого програмного забезпечення на бюджетних Android-пристроях не є новим явищем, однак у цьому випадку Videostrong мала статус сертифікованого партнера Android. Компанія Google проводить тести сумісності та безпеки для таких виробників перед дозволом на постачання пристроїв з додатками Google. Ймовірно, Videostrong приховала свій код, щоб обійти ці перевірки, активуючи його лише після першого запуску пристрою. Відтепер Google заборонила Videostrong виробляти сертифіковані Android-пристрої або постачати програмне забезпечення іншим сертифікованим виробникам.
Як XCPE опинився на понад 1,3 мільйона Android TV приставок
Згідно зі звітами, XCPE був попередньо встановлений у прошивці заражених пристроїв та працював з привілеями системи. Компанія Synthient, яка співпрацювала з Google, повідомила, що у кінці 2025 року придбала приставку Mecool KM9PRO Max, на якій вже було виявлено бекдор під назвою “com.oemservice”. Synthient зазначає, що Android TV приставки Mecool набули популярності серед користувачів, які цікавляться піратським контентом, оскільки вони дозволяють встановлювати сторонні додатки, що обходять захист DRM.
При кожному запуску приставки XCPE надсилає на сервери Videostrong певну інформацію, таку як серійний номер та MAC-адресу, а потім очікує на команди. Оператори могли дистанційно встановлювати програми без відома власника або виконувати команди оболонки. Synthient оцінює, що приблизно половина з 1,3 мільйона пристроїв щодня залишаються на зв’язку з цими серверами. Більшість з них розташовані в Малайзії, Мексиці та Бразилії, але заражені пристрої також виявлено в США.
Google також виявив XCPE на пристроях для телемедицини, караоке та цифрових рекламних панелях. В рамках операції з нейтралізації, компанія звернулася до суду для припинення роботи доменів та серверів, які Videostrong використовувала для керування ботнетом, а також серверів, що стояли за більш ніж десятком сімейств шкідливого програмного забезпечення, яке поширювалося на приставки через XCPE. Ці сімейства шкідливого програмного забезпечення поширювалися не тільки через XCPE, тому Google вважає, що припинення роботи їхніх серверів позбавить злочинців доступу щонайменше до 10 мільйонів додаткових заражених пристроїв. Це вже другий подібний випадок у 2026 році, коли Google проводить масштабні операції проти шкідливого програмного забезпечення. У січні компанія ліквідувала одну з найбільших загроз безпеці для користувачів Android, нейтралізувавши IPIDEA – мережу житлових проксі, що працювала на мільйонах пристроїв.
Як перевірити Android TV приставку на наявність шкідливого програмного забезпечення
Перевірка приставки на наявність XCPE не є простим завданням. З серпня 2026 року деякі приставки отримують нові версії шкідливого програмного забезпечення, які, за словами Google, маскуються під системні додатки Android з назвами на кшталт “com.android.system.ntp”. Synthient опублікувала список з понад 180 моделей пристроїв, пов’язаних з цією кампанією, включаючи KM9PRO. Звичайно, наявність моделі у списку не означає підтвердженого факту компрометації системи. Також рекомендується використовувати онлайн-сервіси для перевірки, чи не використовується ваша IP-адреса як житловий проксі.
Google рекомендує переконатися, що функція Play Protect увімкнена. На Android TV приставках з Android 11 або новішою версією, ця опція знаходиться в додатку Google Play Store у розділі Меню > Play Protect > Налаштування. На пристроях з Android 10 або старішими версіями, її можна знайти у розділі Налаштування > Додатки > Безпека та обмеження, де вона називається “Перевіряти додатки”. Проте, Play Protect може бути не надто ефективним проти XCPE, оскільки Google виявив, що бекдор здатний вимикати перевірку додатків Play Protect.
Видалення XCPE також не вирішує проблему. Якщо бекдор буде видалено, він автоматично перевстановиться з прошивки пристрою при наступному перезапуску. Саме тому Synthient радить користувачам відключати такі пристрої від своїх мереж, змінювати паролі Wi-Fi та оновлювати прошивку своїх маршрутизаторів. Раніше цього року ФБР попереджало, що ваші стрімінгові пристрої можуть шпигувати для хакерів. Зараз цей ризик може зрости, якщо ви використовуєте недорогі пристрої невідомих брендів. Google також повідомив про оновлення свого процесу перевірки, щоб запобігти подібному проникненню шкідливого програмного забезпечення через тести в майбутньому.
