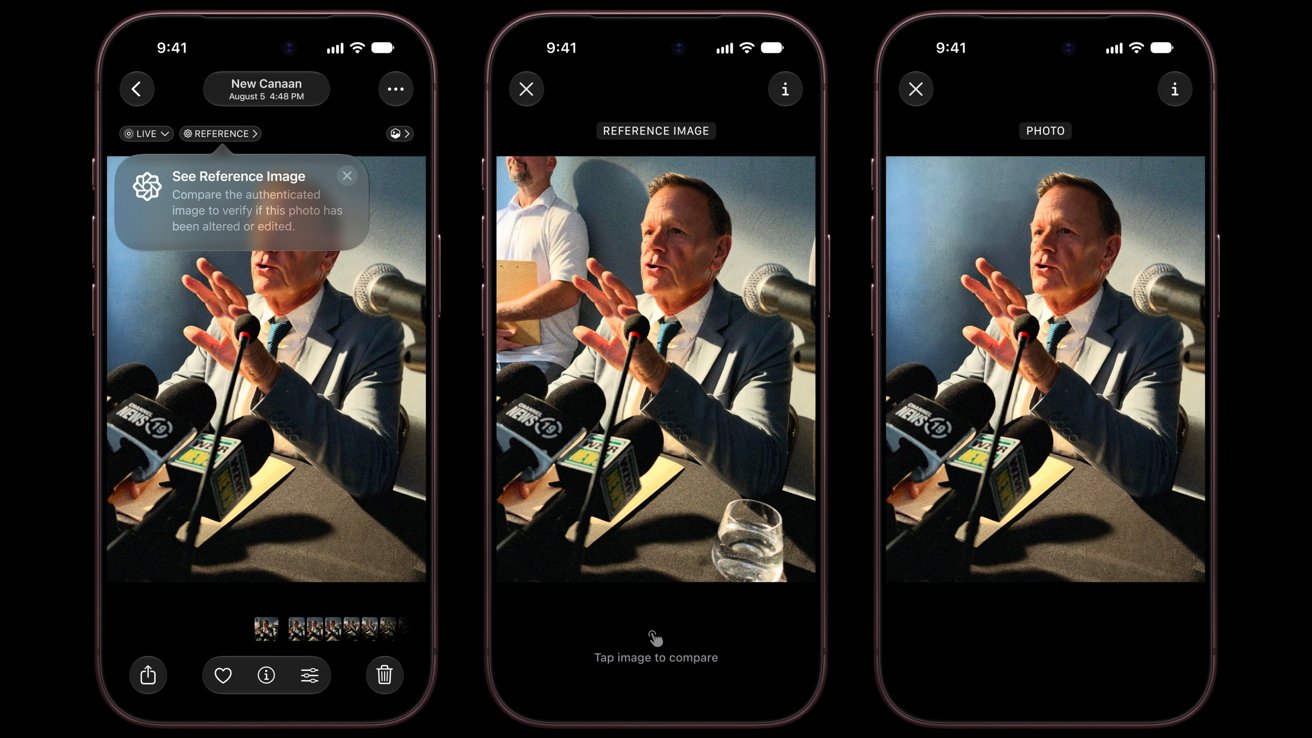
Компанія Apple детально роз’яснила принципи забезпечення максимального рівня безпеки системи Apple Reference Image, що дозволяє користувачам бути впевненими у незмінності фотографій, зроблених на iPhone, за допомогою інструментів штучного інтелекту. Ця система була представлена одночасно з моделлю iPhone 18 Pro як цифровий негатив для зображень, фіксованих цим пристроєм. Вона покликана підтверджувати, що візуальний вигляд знімка відповідає його початковому стану на момент створення, і що зображення не було згенероване чи модифіковане штучним інтелектом.
П’ятнадцятого вересня дослідницький підрозділ Apple Security Research опублікував допис, у якому детально роз’яснив, як саме Apple Reference Image забезпечує максимальну безпеку цього процесу. Розробка методу підтвердження незмінності зображення є лише першим кроком, тоді як збереження такого рівня автентичності в умовах протидії зловмисникам становить значно складнішу проблему, що вимагає комплексних рішень.
Компанія Apple зазначає, що зображення, створені та відредаговані штучним інтелектом, стають надзвичайно важкими для розрізнення від справжніх фотографій. Сучасний фотореалізм більше не є достатнім критерієм для встановлення достовірності знімка, що створює значні виклики у сфері цифрового контенту та інформації.
Ця проблема ускладнюється тим, що системи сучасних камер застосовують алгоритми обробки зображень ще до того, як буде створено перше видиме зображення. Для підтвердження точності знімка, на думку Apple, необхідний «ланцюжок довіри» для сенсора та програмного забезпечення обчислювальної фотографії, який гарантуватиме його цілісність.
Проте існуючі підходи, що базуються на стандарті Коаліції за походження та автентичність контенту (C2PA), додають метадані про походження зображення вже після моменту його захоплення. Це, як стверджується, робить їх вразливими до компрометації під час редагування, що нівелює початкову мету системи захисту.
Крім того, компанія Apple застерігає, що підхід C2PA прив’язує зображення до публічної ідентичності користувача, створюючи значний ризик для конфіденційності осіб, які перебувають у небезпечних ситуаціях або потребують анонімності.
Компанія Apple вважає, що її відповідь на виклики щодо достовірності цифрових зображень є значно безпечнішою завдяки інтеграції наскрізних механізмів захисту, що охоплюють увесь ланцюжок створення фотографії та поширюються на технологію Private Cloud Compute.
Система Apple Reference Image функціонує з метою задоволення трьох ключових вимог. Перша з них – це семантична автентичність, що означає відображення еталонним зображенням саме тих даних, які були зафіксовані сенсором. Будь-які трансформації цих даних мають бути публічно верифікованими для підтвердження їхньої цілісності та відповідності.
Крім того, система повинна бути стійкою до компрометації, включаючи спроби втручання в сенсор камери, зламу операційної системи iPhone (jailbreaking) або криптографічні атаки. У випадку компрометації зображення мають бути доступними для відкликання, забезпечуючи додатковий рівень безпеки.
Нарешті, еталонне зображення повинно зберігати конфіденційність, навіть від самої компанії Apple. Сторонні спостерігачі не повинні мати змоги визначити, чи були дві різні еталонні фотографії зроблені на одному і тому ж пристрої, що є критично важливим для захисту особистих даних.
Для підтвердження того, що було зафіксовано сенсором, недостатньо лише підписати необроблені значення, зібрані датчиком зображення. Ці значення не створюють видимого зображення і потребують попередньої обробки, тому інший підхід є необхідним.
Замість очікування на обробку зображення перед підписанням, підхід Apple передбачає безпечне завантаження сенсора в спеціалізований еталонний режим камери. Цей режим забезпечує криптографічне підписання піксельних даних одразу після захоплення.
Крім того, система запобігає подальшій модифікації цих даних прошивкою сенсора. Це має на меті унеможливлення атак з ін’єкцією або втручанням до того, як операційна система отримає піксельні дані для подальшої обробки.
Метадані, згенеровані сенсором, також підписуються одночасно з піксельними даними. Для тих елементів метаданих, які виходять за межі функціоналу самого сенсора, наприклад, рівні цифрового масштабування, підпис виконує модуль Secure Enclave пристрою.
Процес підписання також відрізняється від базового механізму проставлення часу, що застосовується в інших системах, пропонуючи значно складніший підхід. Він передбачає встановлення нижньої та верхньої меж часу захоплення знімка за допомогою криптографічної служби часових міток від Apple, забезпечуючи високу точність.
Розробка зображення від безпечного цифрового негативу до еталонного зображення, видимого для користувача, відбувається за участю технології Private Cloud Compute (PCC). Зображення завантажується до PCC, який виконує демозаїкування, тональне відображення та стиснення, що зазвичай здійснюються iPhone після захоплення.
Ця робота виконується таким чином, що експерти можуть перевірити програмне забезпечення та підтвердити відсутність будь-яких змін у негативі. Крім того, виробничі збірки PCC реєструються в «доповнювальному, криптографічно захищеному від змін журналі прозорості», що гарантує їхню цілісність.
Методи протидії компрометації
Механізм семантичної автентичності передбачає, що система була розроблена для протистояння атакам на рівні операційної системи та шини сенсора. Проте, в межах проєктування системи також враховуються інші загрози, включно з апаратними атаками, які можуть передбачати навіть фізичне видалення сенсора з iPhone.
При першій ініціалізації датчика зображення на заводі, він створює криптографічну ідентифікацію для підписання, публічний ключ якої реєструється. Модуль Secure Enclave також створює окрему ідентифікацію для підписання, причому обидві ідентифікації прив’язуються в маніфесті пристрою, забезпечуючи їхній взаємозв’язок.
Цей механізм уможливлює перевірку того, що сенсор та Secure Enclave належать до одного пристрою. Ця інформація про платформу додається до цифрового негативу, і Private Cloud Compute (PCC) здатний перевірити відповідність пари ідентифікаторів. Також були враховані криптографічні атаки: компанія Apple впровадила систему, яка є максимально «квантово-стійкою», що означає її здатність протистояти атакам, посиленим квантовими обчисленнями.
Останній підпис на еталонному зображенні є композитним постквантовим підписом, який поєднує алгоритми RSA-3072 та ML-DSA-87, забезпечуючи високий рівень захисту від потенційних криптографічних загроз. Це робить систему стійкою до майбутніх атак, зокрема тих, що можуть бути реалізовані за допомогою квантових обчислень.
На додаток, оскільки компанія Apple визнає, що жодна система безпеки не є абсолютно досконалою, передбачено механізм відкликання для видалення окремих фотографій або всіх зображень, створених певним сенсором. Private Cloud Compute (PCC) формує оцінку довіри під час створення цифрового негативу, спираючись на характеристики необроблених вихідних даних сенсора.
Ідентифікатор фотографії (GUID), ідентифікатор сенсора та оцінка довіри надсилаються супутній службі перед підписанням розробленого еталонного зображення, оновлюючи поточний показник для сенсора. Якщо сенсор з низьким показником довіри буде відкликано, Private Cloud Compute (PCC) відмовиться підписувати зображення, створені цим сенсором.
Захист конфіденційності фотографа
Щодо збереження конфіденційності фотографа, компанія Apple відійшла від традиційної концепції, коли фотограф або установа підтверджують справжність зображення за допомогою власних облікових даних. Замість цього Apple прагне забезпечити фотографам можливість залишатися анонімними, зберігаючи при цьому верифікованість зображення.
Оскільки зображення підписуються службою підпису Apple після валідації системою Private Cloud Compute (PCC), це усуває необхідність ідентифікації особи, яка створила зображення, що підвищує рівень приватності.
Властивості конфіденційності Private Cloud Compute (PCC) також унеможливлюють доступ компанії Apple до даних зображень, подібно до того, як дані Apple Intelligence обробляються на її серверах. Це підкреслює відданість компанії принципам захисту особистої інформації.
Служба відкликання справді зберігає приватний запис ідентифікаторів фотографій (GUID) та пов’язаних з ними сенсорів. Проте вона не має доступу до самих даних зображень і активно запобігає публічному доступу до цих записів, забезпечуючи додатковий захист конфіденційності користувачів.
Видимість мережевого трафіку також максимально обмежена. Запити на проставлення часових міток здійснюються через протокол Oblivious HTTP, що запобігає можливості службі часових міток дізнатися IP-адресу пристрою, що надсилає запит. Виклики до служб відкликання та підписання також відбуваються лише зсередини Private Cloud Compute (PCC), при цьому для їхньої роботи передається мінімальний обсяг інформації.
На думку Apple, система Apple Reference Image є комплексним рішенням, що об’єднує апаратні та програмні можливості компанії. Це дозволяє створювати верифіковані фотографії, забезпечуючи як новинним агентствам, так і звичайним користувачам повну впевненість у тому, що зображення не були сфальшовані за допомогою штучного інтелекту.