
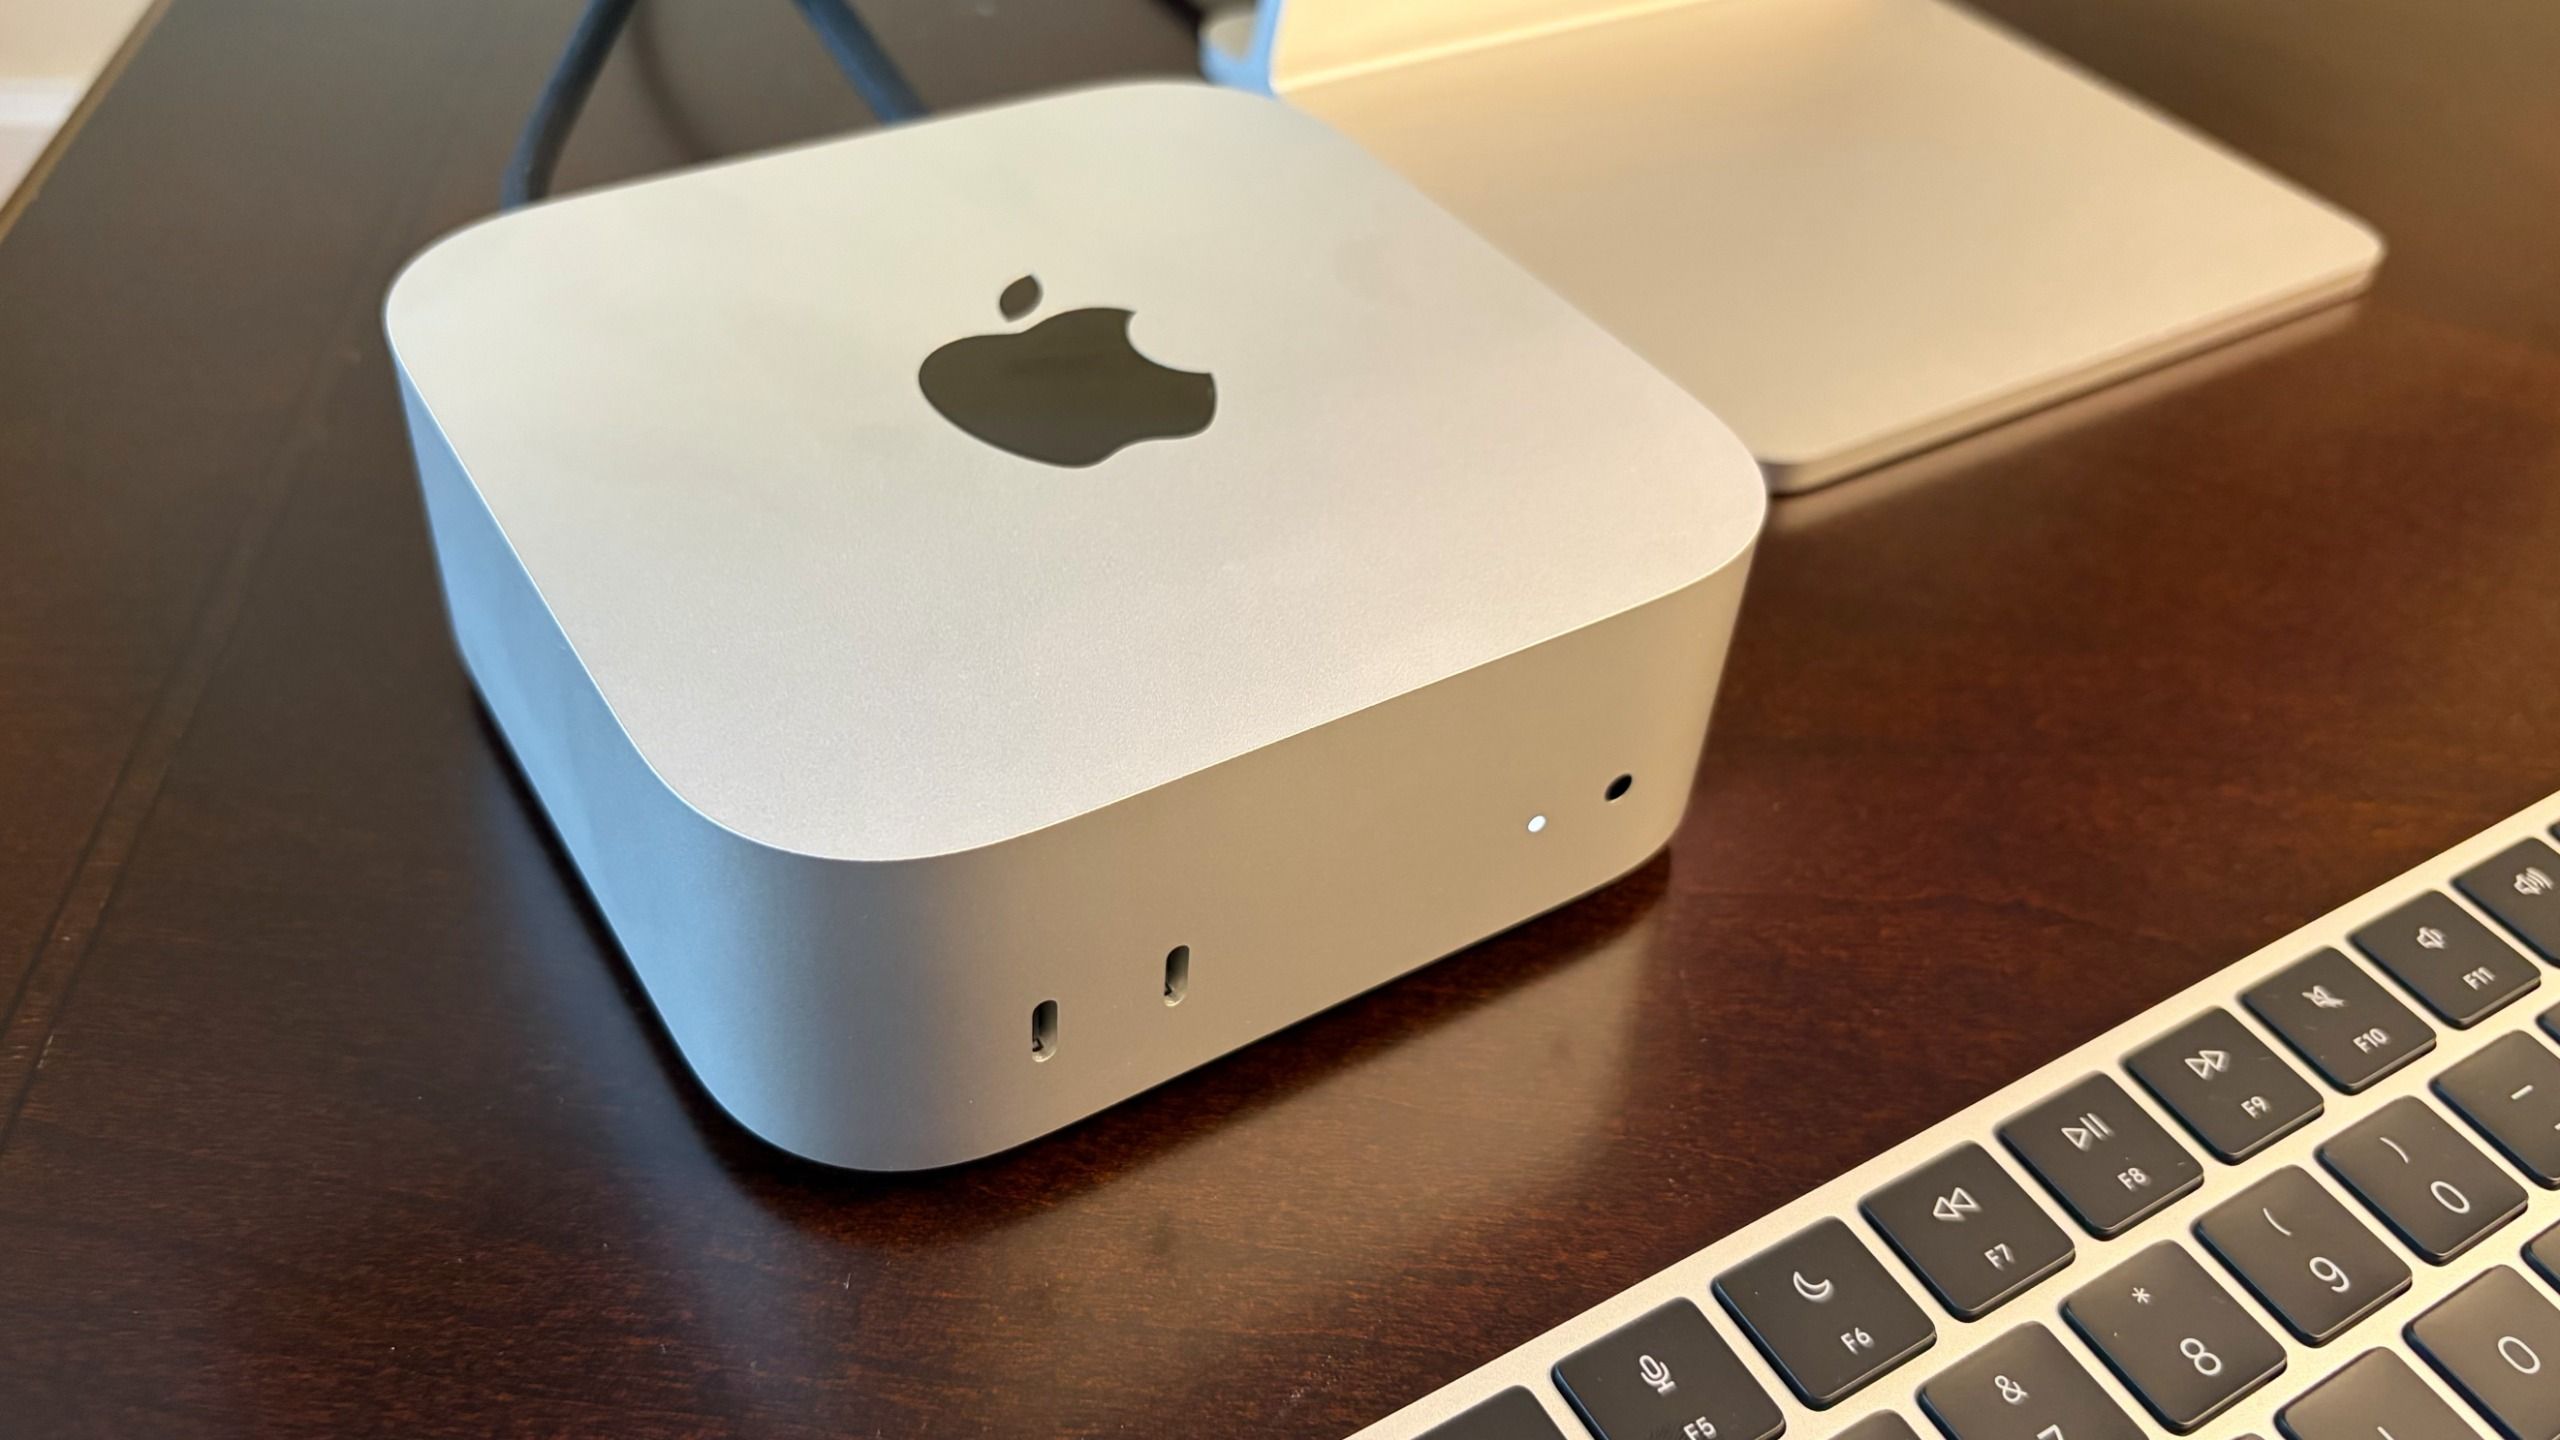
У серпні 2026 року розробник програмного забезпечення зіткнувся з аномальною поведінкою власного комп’ютера Mac, що проявлялася у постійному перегріві та зниженні швидкодії системи. Під час розробки застосунку для моніторингу температури процесора за допомогою інструмента Claude Code, штучний інтелект ідентифікував джерело проблем. Агент проаналізував поточні процеси та виявив роботу програмного забезпечення xmrig, яке використовувало приблизно 1175% ресурсів центрального процесора, що еквівалентно навантаженню на 12 обчислювальних ядер пристрою.
Технічний аналіз показав, що зловмисне програмне забезпечення було додане до списку автоматичного завантаження операційної системи 29 серпня. Власник пристрою зафіксував критичні показники датчиків температури, які сягали 112 градусів за Цельсієм. Така інтенсивна робота обчислювальних потужностей призводила до стабільного перегріву апаратної частини комп’ютера, що фактично унеможливлювало нормальну експлуатацію техніки. Штучний інтелект діагностував ці процеси як типову діяльність прихованого майнера криптовалюти, що працює у фоновому режимі без відома користувача.
Після виявлення загрози Claude Code запропонував власнику допомогу у видаленні шкідливого коду. Агент окреслив план дій, що передбачав зупинку процесу, видалення запису з автозавантаження та переміщення виявлених файлів у карантинну папку. Користувач підтвердив, що агент зміг ефективно ініціювати процес очищення, хоча один із системних файлів довелося видаляти вручну через обмеження прав доступу, встановлені для середовища виконання штучного інтелекту під час виконання поточних команд.
Для перевірки повноти видалення загрози та відсутності залишкових слідів зловмисного коду було використано спеціалізоване програмне забезпечення Malwarebytes. Результати сканування після втручання агента підтвердили відсутність активних інфекцій у системі. Даний випадок демонструє здатність інтегрованих інструментів розробки до діагностики зовнішніх загроз, проте одночасно порушує питання щодо рівня доступу штучного інтелекту до системних файлів та приватної інформації, яка може оброблятися під час виконання таких завдань.
Фахівці відзначають, що виявлення майнера могло бути здійснене стандартними засобами моніторингу, такими як системний монітор ресурсів, однак використання когнітивних асистентів спрощує інтерпретацію сирих даних датчиків для користувачів. Подальші дискусії навколо інциденту зосереджені на безпеці використання автономних агентів, які мають доступ до файлової системи користувача. Відсутність чіткої межі між кодуванням та системним адмініструванням у таких інструментах залишається предметом обговорення серед користувачів, які занепокоєні потенційним збором даних поза межами безпосереднього робочого контексту.
