
В августе 2026 года разработчик программного обеспечения столкнулся с аномальным поведением собственного компьютера Mac, проявлявшимся в постоянном перегреве и снижении быстродействия системы. Во время разработки приложения для мониторинга температуры процессора с помощью инструмента Claude Code искусственный интеллект идентифицировал источник проблем. Агент проанализировал текущие процессы и обнаружил работу программного обеспечения xmrig, которое использовало примерно 1175% ресурсов центрального процессора, что эквивалентно нагрузке на 12 вычислительных ядер устройства.
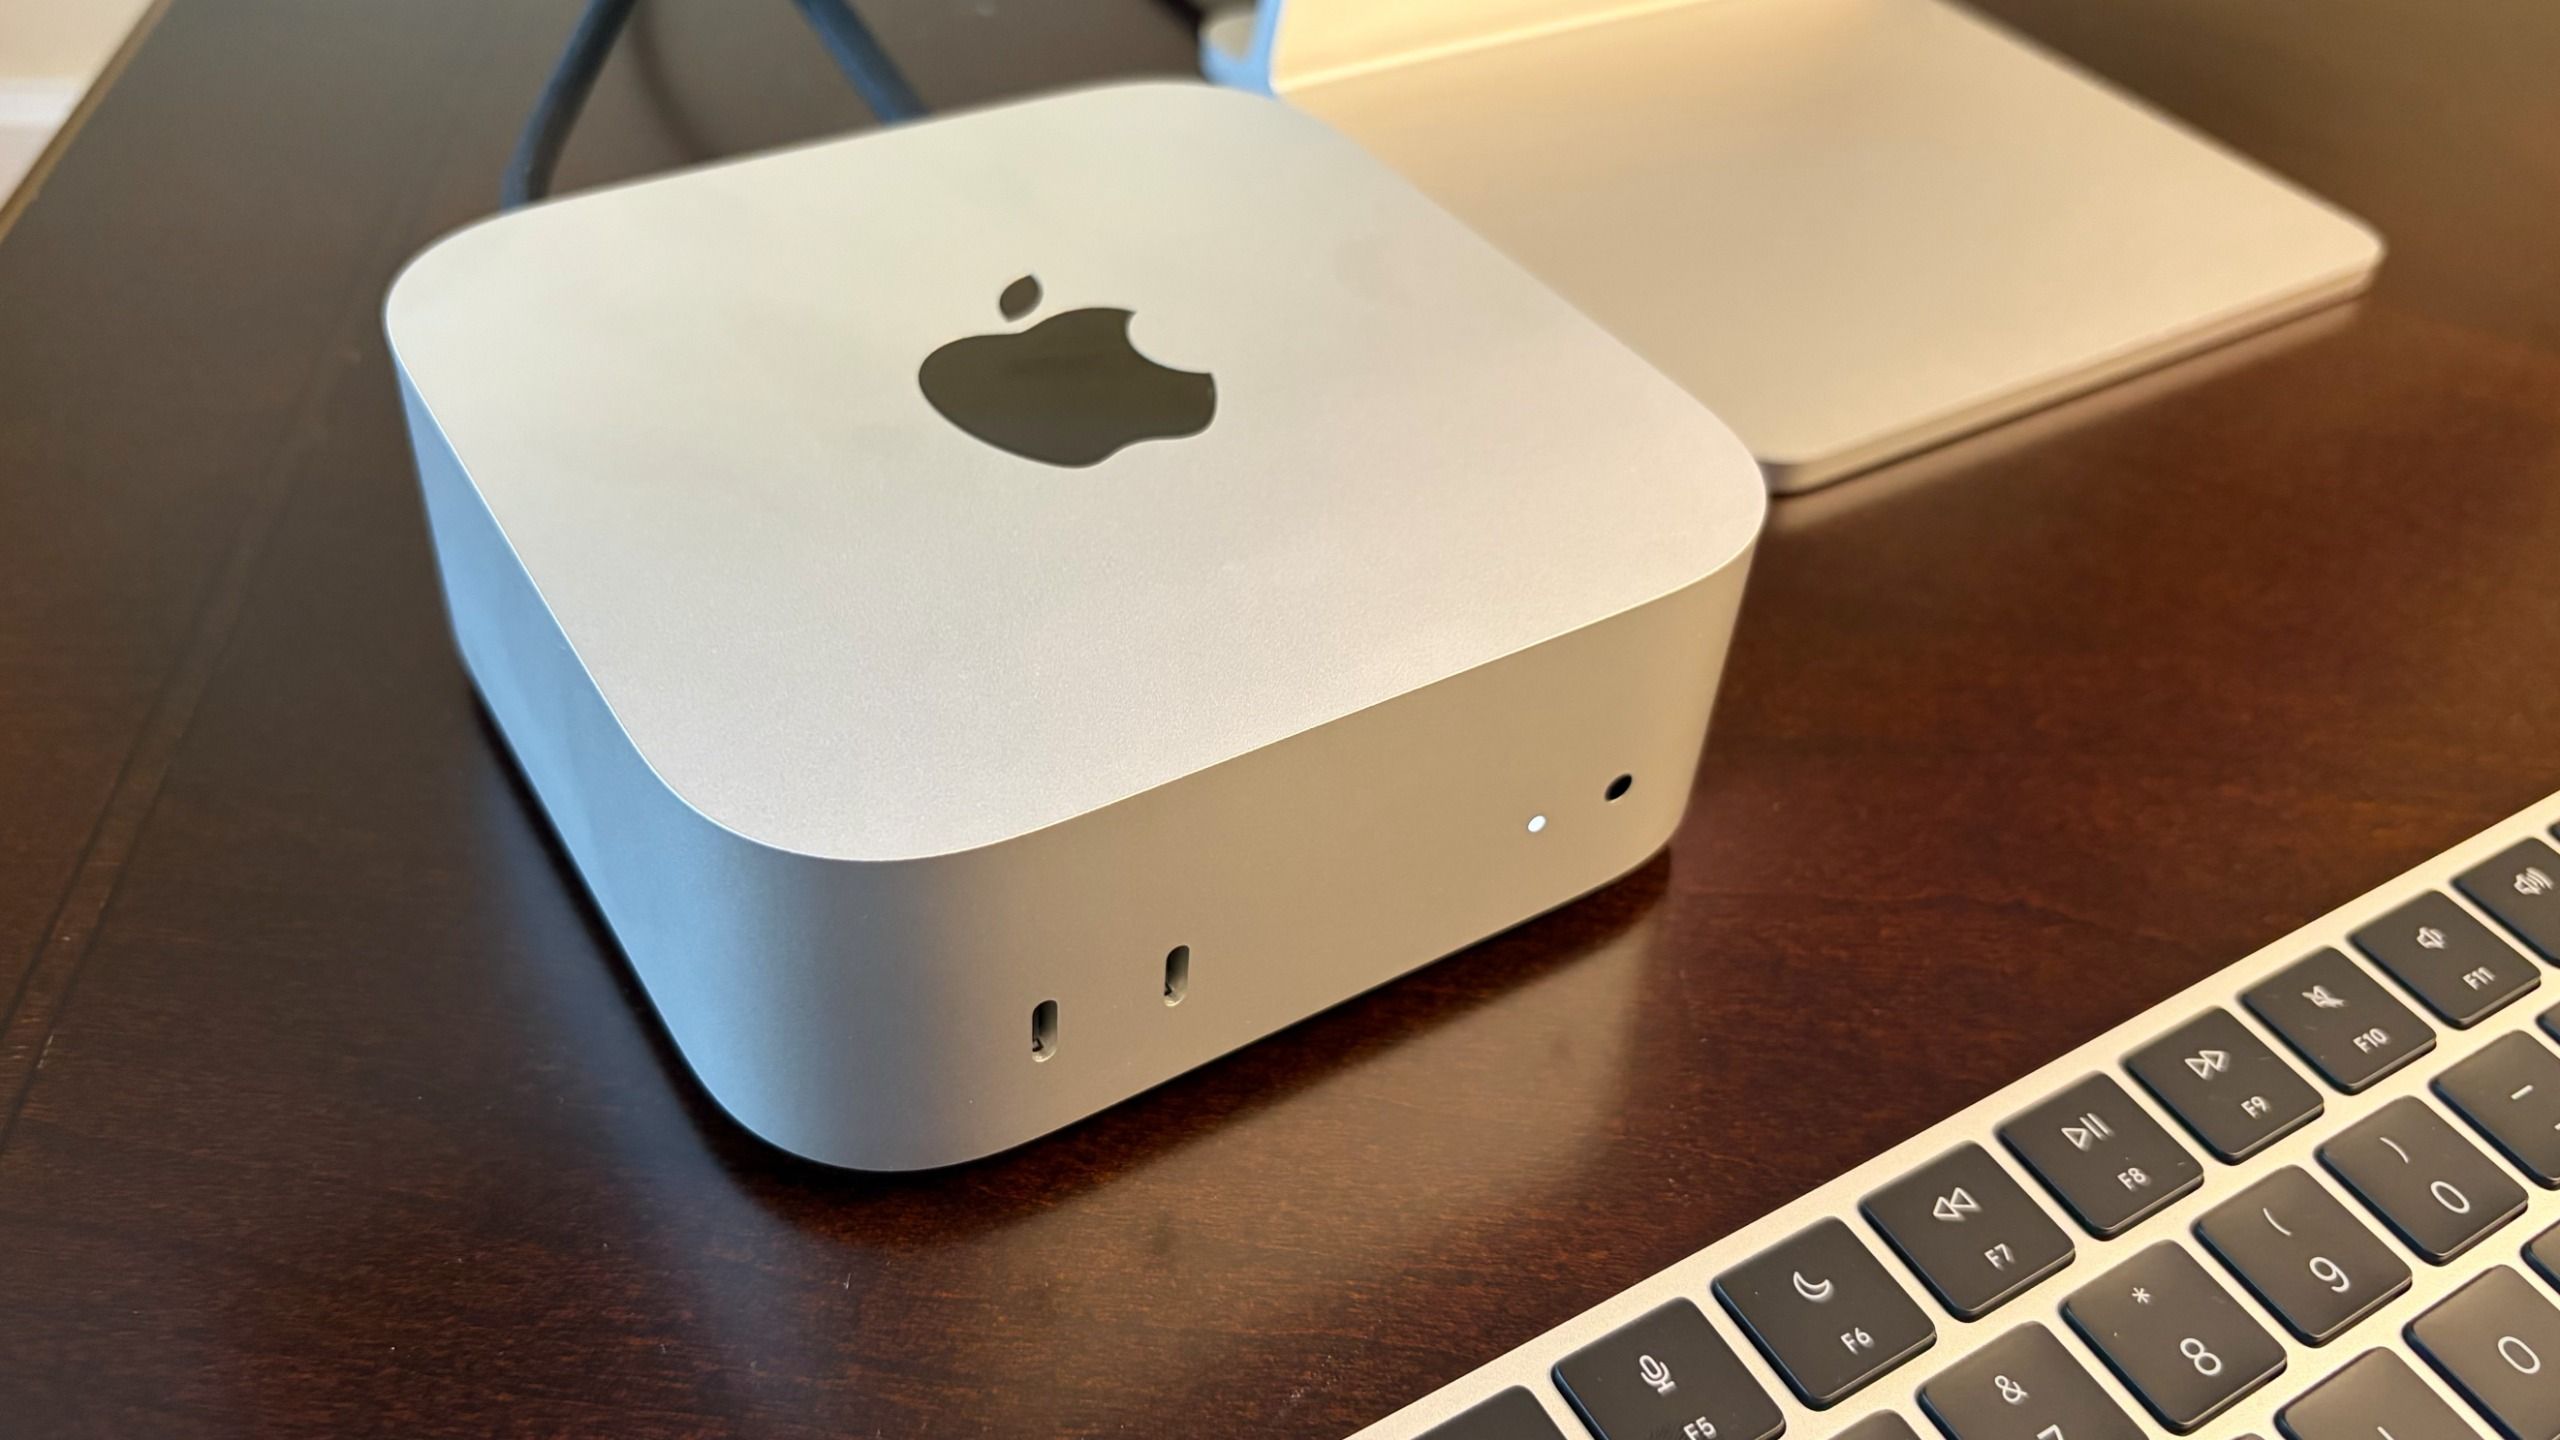
Технический анализ показал, что вредоносное программное обеспечение было добавлено в список автоматической загрузки операционной системы 29 августа. Владелец устройства зафиксировал критические показатели датчиков температуры, которые достигали 112 градусов по Цельсию. Столь интенсивная работа вычислительных мощностей приводила к стабильному перегреву аппаратной части компьютера, что фактически делало невозможной нормальную эксплуатацию техники. Искусственный интеллект диагностировал эти процессы как типичную деятельность скрытого майнера криптовалюты, работающего в фоновом режиме без ведома пользователя.
После обнаружения угрозы Claude Code предложил владельцу помощь в удалении вредоносного кода. Агент наметил план действий, который предусматривал остановку процесса, удаление записи из автозагрузки и перемещение обнаруженных файлов в карантинную папку. Пользователь подтвердил, что агент смог эффективно инициировать процесс очистки, хотя один из системных файлов пришлось удалять вручную из-за ограничений прав доступа, установленных для среды выполнения искусственного интеллекта во время выполнения текущих команд.
Для проверки полноты удаления угрозы и отсутствия остаточных следов вредоносного кода было использовано специализированное программное обеспечение Malwarebytes. Результаты сканирования после вмешательства агента подтвердили отсутствие активных инфекций в системе. Данный случай демонстрирует способность интегрированных инструментов разработки к диагностике внешних угроз, однако одновременно поднимает вопросы об уровне доступа искусственного интеллекта к системным файлам и частной информации, которая может обрабатываться во время выполнения таких задач.
Специалисты отмечают, что обнаружение майнера могло быть осуществлено стандартными средствами мониторинга, такими как системный монитор ресурсов, однако использование когнитивных ассистентов упрощает интерпретацию сырых данных датчиков для пользователей. Дальнейшие дискуссии вокруг инцидента сосредоточены на безопасности использования автономных агентов, которые имеют доступ к файловой системе пользователя. Отсутствие четкой границы между кодированием и системным администрированием в таких инструментах остается предметом обсуждения среди пользователей, обеспокоенных потенциальным сбором данных вне непосредственного рабочего контекста.
