
Технологічна вразливість європейських торговельних мереж призвела до масштабного псування продуктів харчування через скоординовану серію кібератак на системи промислового охолодження. Наразі зафіксовано численні випадки несанкціонованого втручання в роботу обладнання супермаркетів Ірландії, Швеції, Бельгії, Люксембургу та Естонії, де зловмисники отримали дистанційний доступ до контролерів температури. Серед постраждалих об’єктів знаходяться магазини великої ірландської мережі Supervalu, а також шведських ритейлерів Axfood та ICA, які змушені утилізувати значні обсяги зіпсованого товару через критичне порушення температурного режиму зберігання.
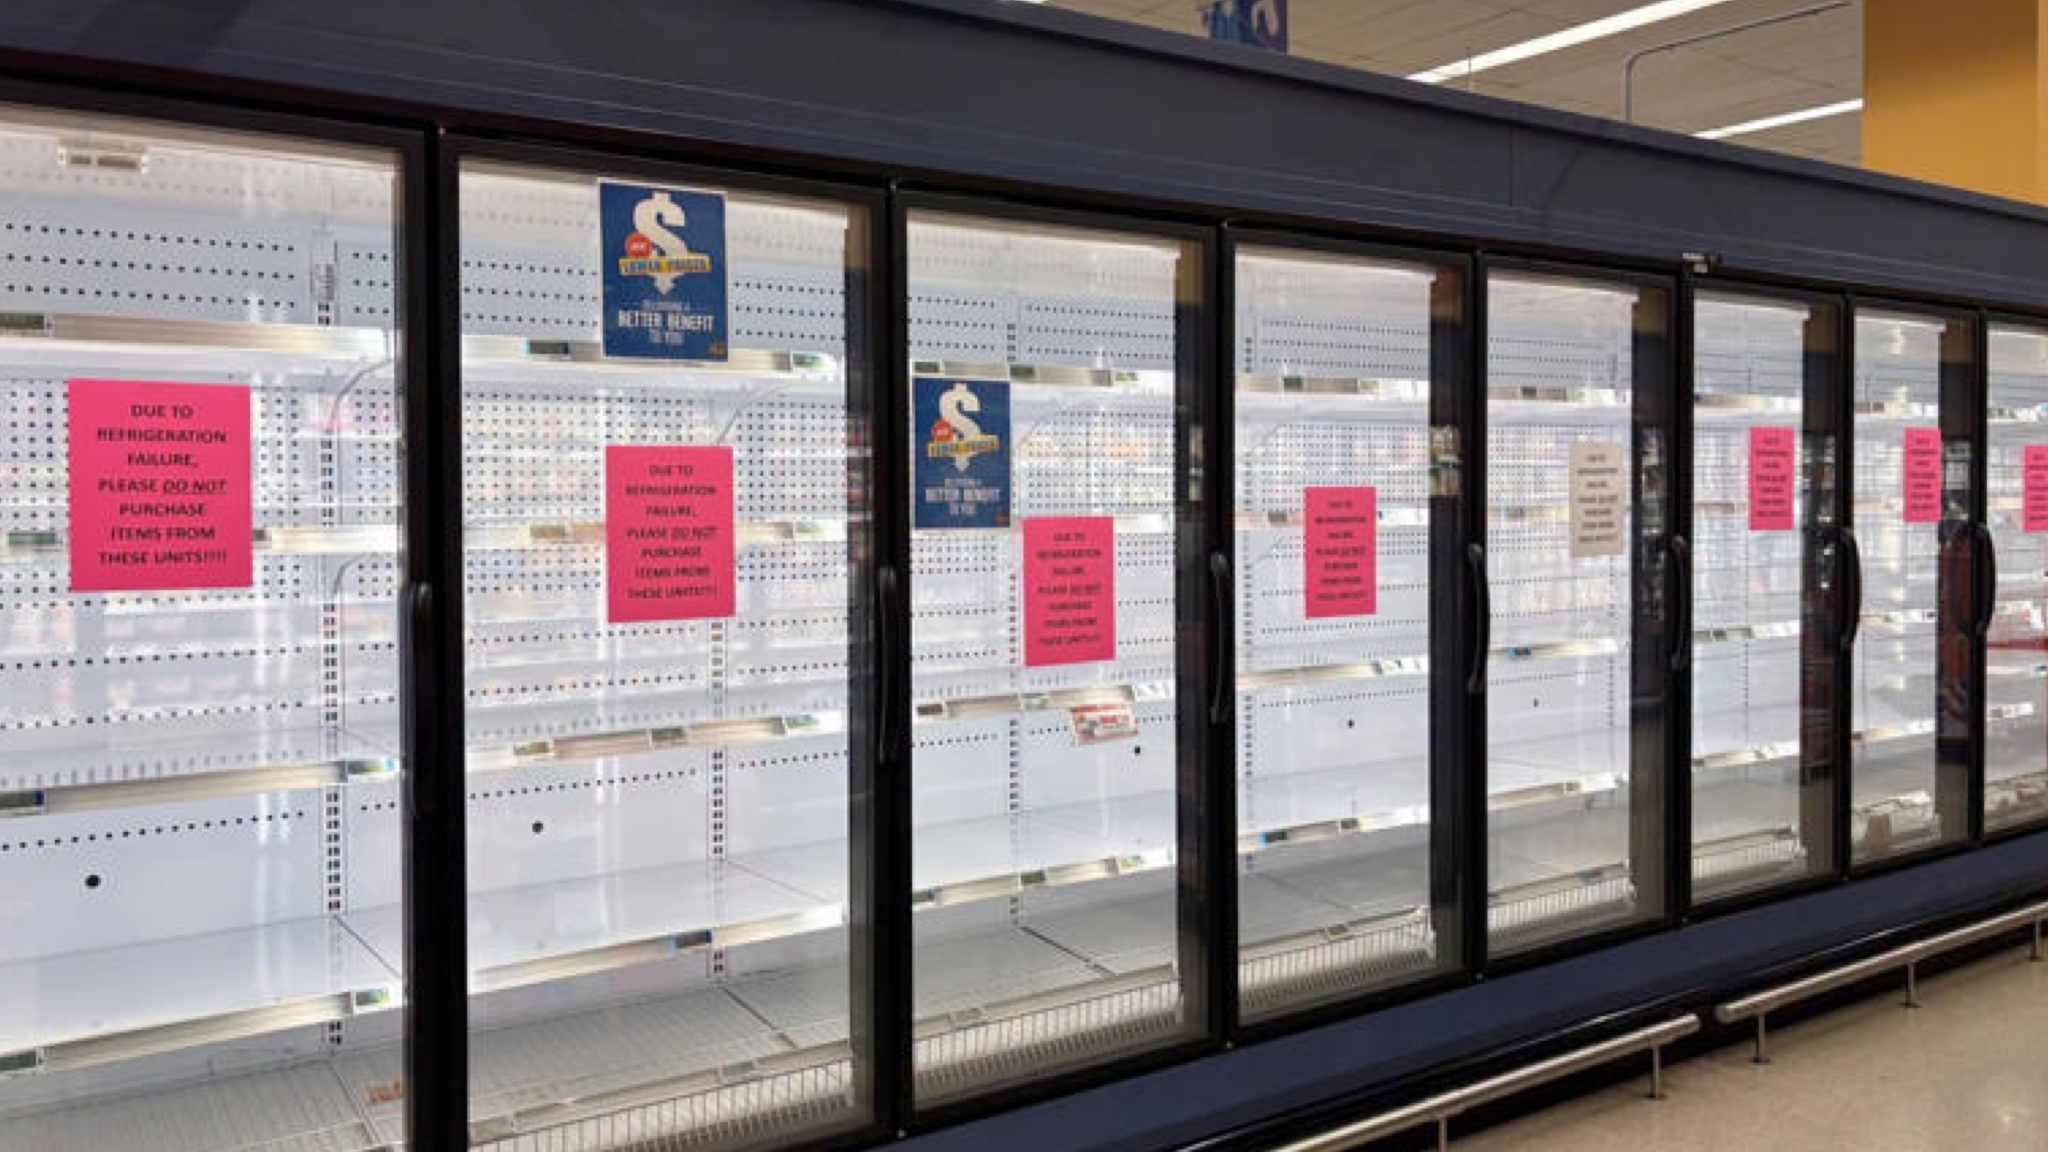
Зловмисники використовують специфічний метод атаки, який полягає у зміні параметрів роботи холодильних установок таким чином, що вони фактично перетворюються на нагрівальні прилади. Під час попереднього інциденту в жовтні 2026 року, який охопив понад 400 французьких супермаркетів, температура всередині камер піднялася до 50,0 градусів Цельсія, що спричинило збитки на мільйони євро. Сучасна ситуація повторює цей сценарій, демонструючи повну безпорадність застарілого програмного забезпечення перед цілеспрямованим зламом протоколів віддаленого керування, що призводить до моментального розморожування та перегріву заморожених продуктів.
Паралельно з європейськими інцидентами американське військове відомство ініціювало розслідування аналогічних проблем з охолодженням, які виникли на шести військових базах Сполучених Штатів Америки. Фахівці з кібербезпеки вказують на використання вразливостей в інтернеті речей, де системи централізованого управління великими групами пристроїв стають ідеальними точками входу для хакерів. Відсутність надійної аутентифікації та наявність небезпечних програмних недоліків у застарілих моделях обладнання роблять ці системи відкритою ціллю для кіберзлочинців, які прагнуть спричинити масштабний економічний хаос або дестабілізувати ланцюги постачання.
Основним фактором ризику залишається неможливість оновлення безпекового програмного забезпечення на старіших моделях промислових холодильників, про що раніше повідомляли представники технічних моніторингових груп. Виробники ідентифікували загрозу ще на етапі проектування, проте технічні обмеження заліза не дозволяють впровадити сучасні методи шифрування та захисту від віддаленого перехоплення управління. Через таку технологічну інертність сотні магазинів залишаються вразливими до атак, оскільки швидка заміна всього парку дорогого холодильного обладнання є економічно недоцільною або фізично неможливою у короткостроковій перспективі для більшості ритейлерів.
Європейський комісар з питань продовольства Крістоф Гансен офіційно заявив, що перетворення їжі на інструмент гібридної війни стало новою реальністю, яка вимагає перегляду стандартів цифрової безпеки. Масштаби поточної атаки можуть перевищити показники попередніх місяців, оскільки кількість постраждалих торгових точок стрімко наближається до тризначного числа в декількох країнах одночасно. Це підкреслює критичну необхідність посилення контролю за безпекою інтернету речей, оскільки будь-який пристрій з віддаленим доступом може бути використаний для нанесення реальної фізичної шкоди та створення загрози продовольчій безпеці цілих регіонів.
