
Технологическая уязвимость европейских торговых сетей привела к масштабной порче продуктов питания из-за скоординированной серии кибератак на системы промышленного охлаждения. На данный момент зафиксированы многочисленные случаи несанкционированного вмешательства в работу оборудования супермаркетов Ирландии, Швеции, Бельгии, Люксембурга и Эстонии, где злоумышленники получили дистанционный доступ к контроллерам температуры. Среди пострадавших объектов находятся магазины крупной ирландской сети Supervalu, а также шведских ритейлеров Axfood и ICA, которые вынуждены утилизировать значительные объемы испорченного товара из-за критического нарушения температурного режима хранения.
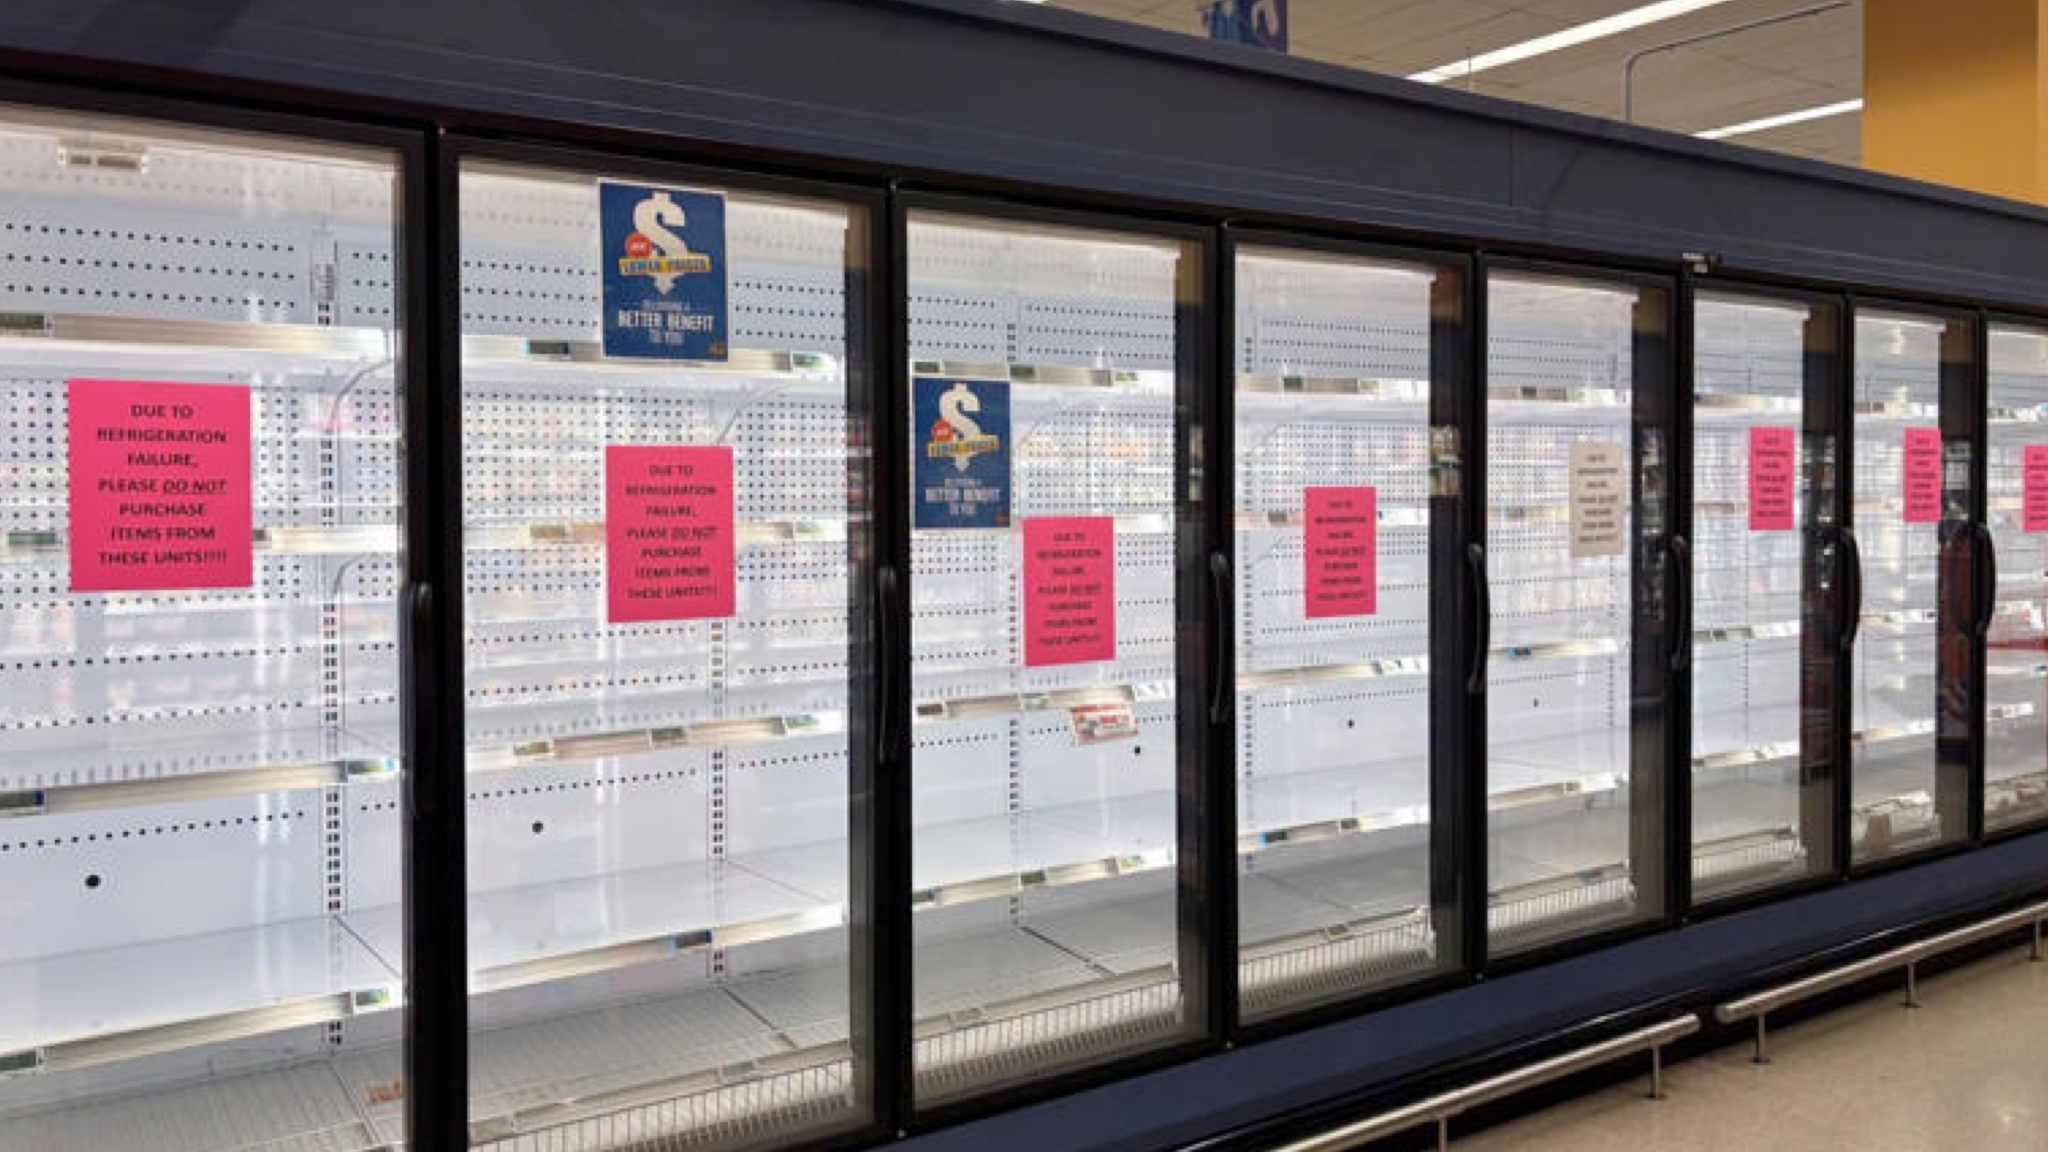
Злоумышленники используют специфический метод атаки, который заключается в изменении параметров работы холодильных установок таким образом, что они фактически превращаются в нагревательные приборы. Во время предыдущего инцидента в октябре 2026 года, который охватил более 400 французских супермаркетов, температура внутри камер поднялась до 50,0 градусов Цельсия, что повлекло за собой убытки на миллионы евро. Текущая ситуация повторяет этот сценарий, демонстрируя полную беспомощность устаревшего программного обеспечения перед целенаправленным взломом протоколов удаленного управления, что приводит к моментальному размораживанию и перегреву замороженных продуктов.
Параллельно с европейскими инцидентами американское военное ведомство инициировало расследование аналогичных проблем с охлаждением, которые возникли на шести военных базах Соединенных Штатов Америки. Специалисты по кибербезопасности указывают на использование уязвимостей в интернете вещей, где системы централизованного управления большими группами устройств становятся идеальными точками входа для хакеров. Отсутствие надежной аутентификации и наличие опасных программных недостатков в устаревших моделях оборудования делают эти системы открытой целью для киберпреступников, стремящихся вызвать масштабный экономический хаос или дестабилизировать цепочки поставок.
Основным фактором риска остается невозможность обновления программного обеспечения безопасности на более старых моделях промышленных холодильников, о чем ранее сообщали представители технических мониторинговых групп. Производители идентифицировали угрозу еще на этапе проектирования, однако технические ограничения железа не позволяют внедрить современные методы шифрования и защиты от удаленного перехвата управления. Из-за такой технологической инертности сотни магазинов остаются уязвимыми для атак, поскольку быстрая замена всего парка дорогостоящего холодильного оборудования экономически нецелесообразна или физически невозможна в краткосрочной перспективе для большинства ритейлеров.
Европейский комиссар по вопросам продовольствия Кристоф Гансен официально заявил, что превращение еды в инструмент гибридной войны стало новой реальностью, требующей пересмотра стандартов цифровой безопасности. Масштабы текущей атаки могут превысить показатели предыдущих месяцев, так как количество пострадавших торговых точек стремительно приближается к трехзначному числу в нескольких странах одновременно. Это подчеркивает критическую необходимость усиления контроля за безопасностью интернета вещей, поскольку любое устройство с удаленным доступом может быть использовано для нанесения реального физического ущерба и создания угрозы продовольственной безопасности целых регионов.
