
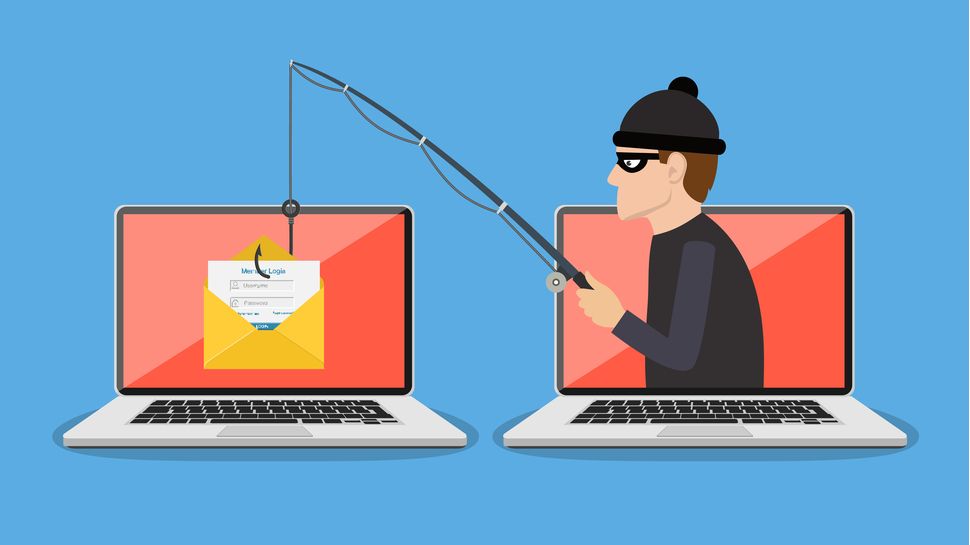
Исследование компании Kaspersky, проведенное в 2026 году на основе данных симулятора фишинговых атак, выявило критические уязвимости персонала корпораций. Согласно полученным показателям, темы искусственного интеллекта и технологических обновлений оказались наиболее эффективными приманками для пользователей. Тематические рассылки о внедрении новейших технологий привели к тому, что 45% получателей нажимали на вредоносные ссылки. Такие действия автоматически подвергают компьютерные сети компаний риску инфицирования вирусами или потери конфиденциальных учетных данных из-за перехода на поддельные веб-страницы злоумышленников.
Отдельную категорию риска составляют электронные письма, имитирующие официальные запросы медицинских учреждений или страховых компаний. Средний показатель успешных атак в этом сегменте составил 28%, однако отдельные сценарии демонстрировали значительно более высокую результативность. В частности, сообщения о необходимости ознакомления с отчетом по санитарной инспекции провоцировали реакцию 92% опрошенных лиц. Эти данные подтверждают, что использование контекстуальных тем, касающихся рабочих процессов или безопасности, позволяет злоумышленникам успешно обходить бдительность даже опытных специалистов, работающих в крупных организациях.
Другие популярные темы также имеют существенное влияние на поведение работников. Рассылки касательно корпоративных политик и внутреннего комплаенса обеспечили 26% переходов по ссылкам, тогда как акции и подарки привлекли 24% получателей. Эксперименты показали, что 66% пользователей готовы перейти по ссылке, если в письме предлагается выиграть приз или принять участие в спортивных мероприятиях. Коммуникации от отделов кадров, касающиеся важных внутренних изменений, также являются потенциально опасными, поскольку на них реагируют 22% работников, что делает этот вектор атаки приоритетным для киберпреступников.
Для минимизации рисков эксперты рекомендуют внедрять регулярные тренинги по кибербезопасности. Статистический анализ эффективности учебных программ KASAP указывает на то, что постоянное проведение симуляций атак способно снизить уязвимость персонала с 60% до 5–7%. Регулярность тренировок является ключевым фактором, поскольку использование генеративного искусственного интеллекта позволяет создавать чрезвычайно убедительные сообщения, имитирующие стиль общения легитимных компаний. Высокое качество текстов затрудняет визуальное выявление признаков мошенничества, поэтому акцент смещается на анализ технических параметров каждого полученного сообщения.
Для самостоятельной проверки входящей почты на наличие фишинговых угроз специалисты советуют выполнять следующие шаги. Сначала следует внимательно проверить домен электронного адреса отправителя, поскольку злоумышленники часто используют публичные сервисы или имитации официальных названий. Во-вторых, необходимо критически оценивать наличие искусственного призыва к срочным действиям, например, угрозы блокировки учетной записи в течение 24 часов. Официальные организации редко прибегают к таким методам при общении с клиентами или работниками.
На завершающем этапе проверки важно убедиться в отсутствии подозрительных вложений в форматах, которые могут содержать исполняемый программный код. Следует избегать переходов по ссылкам, ведущим на сторонние ресурсы, не совпадающие с официальным доменом компании. Если полученное сообщение вызывает сомнения относительно его легитимности, рекомендуется проверить информацию через внутренние каналы связи или напрямую обратиться в отдел ИТ-поддержки, не используя контактные данные, указанные непосредственно в самом подозрительном письме.
