
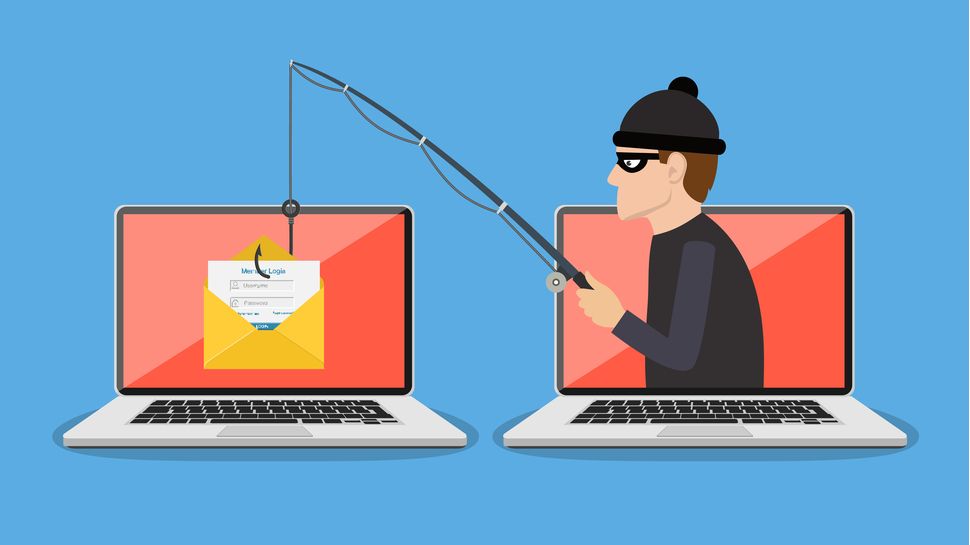
Дослідження компанії Kaspersky, проведене у 2026 році на основі даних симулятора фішингових атак, виявило критичні вразливості персоналу корпорацій. Згідно з отриманими показниками, теми штучного інтелекту та технологічних оновлень виявилися найбільш ефективними приманками для користувачів. Тематичні розсилки про впровадження новітніх технологій призвели до того, що 45% отримувачів натискали на шкідливі посилання. Такі дії автоматично наражають комп’ютерні мережі компаній на ризик інфікування вірусами або втрати конфіденційних облікових даних через перехід на підроблені вебсторінки зловмисників.
Окрему категорію ризику становлять електронні листи, що імітують офіційні запити медичних установ або страхових компаній. Середній показник успішних атак у цьому сегменті склав 28%, проте окремі сценарії демонстрували значно вищу результативність. Зокрема, повідомлення про необхідність ознайомлення зі звітом щодо санітарної інспекції провокували реакцію 92% опитаних осіб. Ці дані підтверджують, що використання контекстуальних тем, які стосуються робочих процесів або безпеки, дозволяє зловмисникам успішно обходити пильність навіть досвідчених фахівців, що працюють у великих організаціях.
Інші популярні теми також мають суттєвий вплив на поведінку працівників. Розсилки щодо корпоративних політик та внутрішнього комплаєнсу забезпечили 26% переходів за посиланнями, тоді як акції та подарунки привабили 24% отримувачів. Експерименти засвідчили, що 66% користувачів готові перейти за посиланням, якщо в листі пропонується виграти приз або взяти участь у спортивних заходах. Комунікації від відділів кадрів, що стосуються важливих внутрішніх змін, також є потенційно небезпечними, оскільки на них реагують 22% працівників, що робить цей вектор атаки пріоритетним для кіберзлочинців.
Для мінімізації ризиків експерти рекомендують впроваджувати регулярні тренінги з кібербезпеки. Статистичний аналіз ефективності навчальних програм KASAP вказує на те, що постійне проведення симуляцій атак здатне знизити вразливість персоналу з 60% до 5–7%. Регулярність тренувань є ключовим фактором, оскільки використання генеративного штучного інтелекту дозволяє створювати надзвичайно переконливі повідомлення, які імітують стиль спілкування легітимних компаній. Висока якість текстів ускладнює візуальне виявлення ознак шахрайства, тому акцент зміщується на аналіз технічних параметрів кожного отриманого повідомлення.
Для самостійної перевірки вхідної пошти на наявність фішингових загроз фахівці радять виконувати наступні кроки. Спочатку слід уважно перевірити домен електронної адреси відправника, оскільки зловмисники часто використовують публічні сервіси або імітації офіційних назв. По-друге, необхідно критично оцінювати наявність штучного заклику до термінових дій, наприклад, погрози блокування облікового запису протягом 24 годин. Офіційні організації рідко вдаються до таких методів при спілкуванні з клієнтами чи працівниками.
На завершальному етапі перевірки важливо переконатися у відсутності підозрілих вкладень у форматах, що можуть містити виконуваний програмний код. Слід уникати переходів за посиланнями, які ведуть на сторонні ресурси, що не збігаються з офіційним доменом компанії. Якщо отримане повідомлення викликає сумніви щодо його легітимності, рекомендується перевірити інформацію через внутрішні канали зв’язку або напряму звернутися до відділу ІТ-підтримки, не використовуючи контактні дані, вказані безпосередньо у самому підозрілому листі.
