
Ваша вебкамера може бути перепрограмована, щоб обернутися проти вас і стати «чорною брамою» для кіберзлочинців, попереджають експерти. Фахівці з безпеки Eclypsium заявляють, що деякі моделі вебкамер Lenovo на базі Linux можна перетворити на так звані «BadUSB»-пристрої. Вразливість отримала ідентифікатор CVE-2025-4371 і поки не має офіційної оцінки критичності, але вже має назву — BadCam.
Перепрошивання прошивки
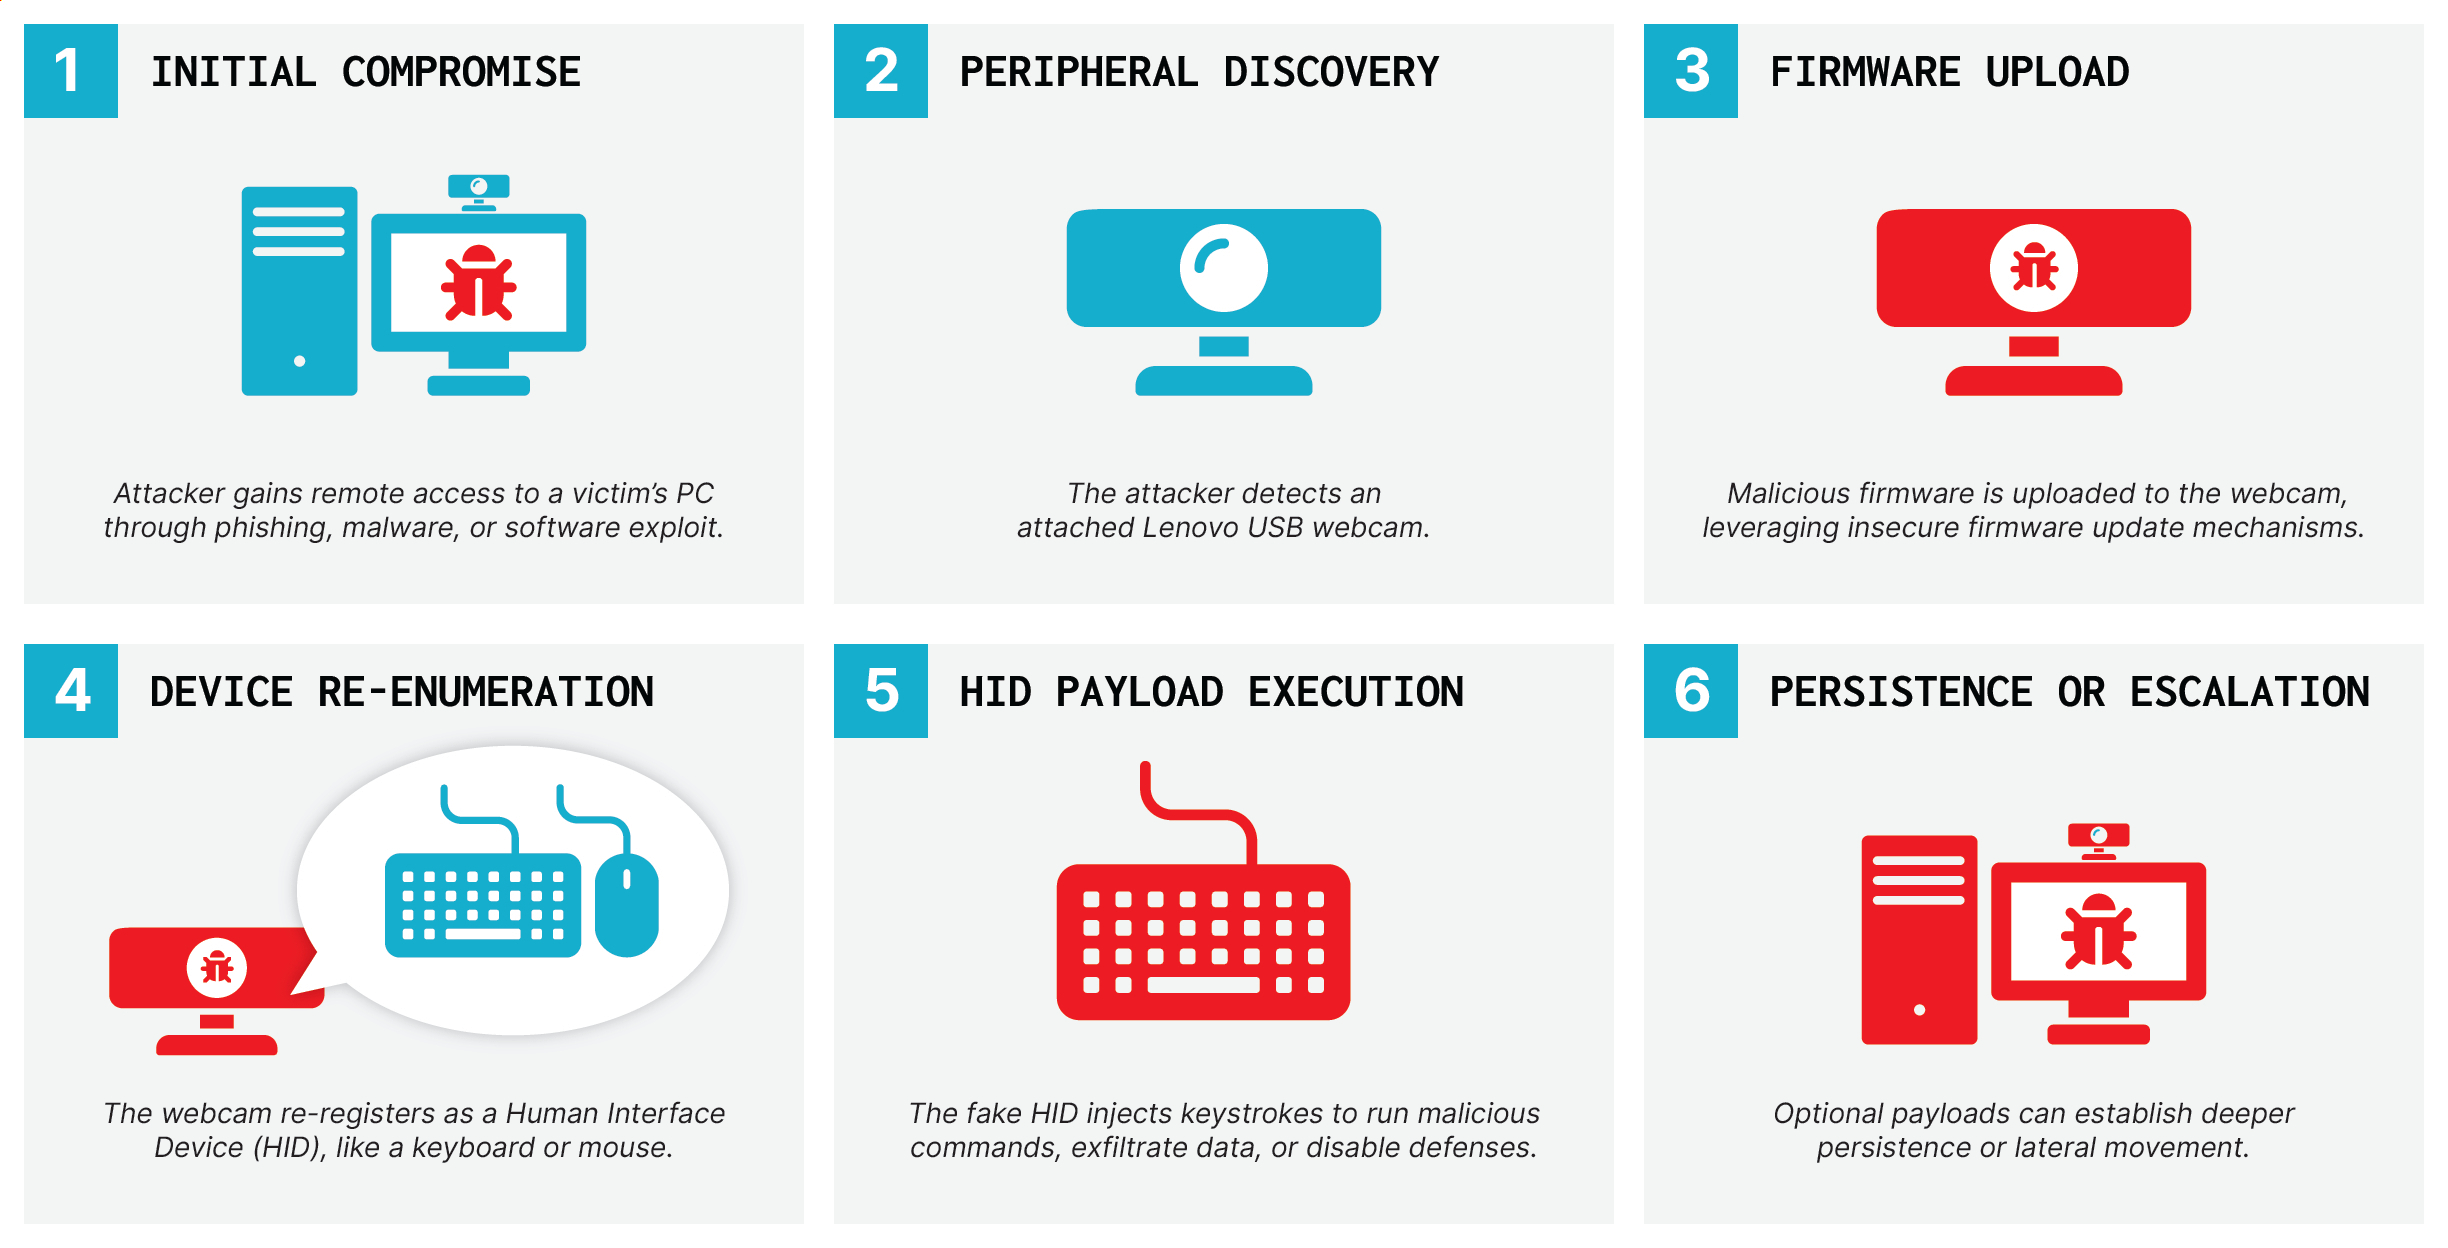
Близько десяти років тому дослідники знайшли спосіб перепрограмувати прошивку USB-пристрою, щоб він діяв зловмисно, імітуючи клавіатури, мережеві карти чи інші периферійні пристрої. Це дозволяло виконувати команди, встановлювати шкідливе ПЗ або викрадати дані. Найбільша перевага такого підходу — здатність обходити традиційні засоби кіберзахисту.
Тоді цю уразливість назвали BadUSB. Її зловмисники використовували на практиці, зокрема угруповання FIN7, яке розсилало організаціям у США шкідливі USB-накопичувачі поштою. У певний момент навіть ФБР почало офіційно попереджати людей не підключати знайдені в офісах, аеропортах або отримані поштою USB-пристрої.
Тепер Eclypsium повідомляє, що аналогічну атаку можна провести і з деякими USB-вебкамерами Lenovo на базі Linux.
«Це дозволяє віддаленим зловмисникам приховано вводити натискання клавіш і здійснювати атаки незалежно від операційної системи хоста», — розповіли в Eclypsium виданню The Hacker News.
Дослідники пояснюють: «Якщо атакувальник отримає віддалене виконання коду на системі, він може перепрошити підключену Linux-вебкамеру, змусивши її працювати як шкідливий HID-пристрій або емулювати інші USB-пристрої. Після модифікації звичайна на вигляд камера здатна вводити команди з клавіатури, передавати шкідливі файли або забезпечувати глибшу приховану присутність, зберігаючи при цьому вигляд та основну функцію звичайної вебкамери».
Щоб отримати віддалений доступ до вебкамери, її спершу потрібно скомпрометувати, тож у випадку такого зламу зловмисники й без того матимуть значні можливості. Однак користувачам радять не підключати чужі вебкамери та не купувати подібні пристрої в сумнівних інтернет-магазинах.
Під вразливість підпадають моделі Lenovo 510 FHD та Lenovo Performance FHD. Для усунення проблеми вже випущено оновлення прошивки версії 4.8.0.
