



Современные технологии обмена файлами, такие как AirDrop и Quick Share, обеспечивают чрезвычайное удобство, позволяя мгновенно отправлять изображения и документы на соседние устройства без необходимости подключения к Wi-Fi, сопряжения или создания учетных записей. Интеграция AirDrop в Android дополнительно расширила эту доступность. Это бесшовное взаимодействие реализуется благодаря фоновым службам, активируемым при приближении устройств, но именно это доверие к неизвестным источникам, как обнаружили исследователи из CISPA Helmholtz Center for Information Security, может открыть путь для злоупотреблений.
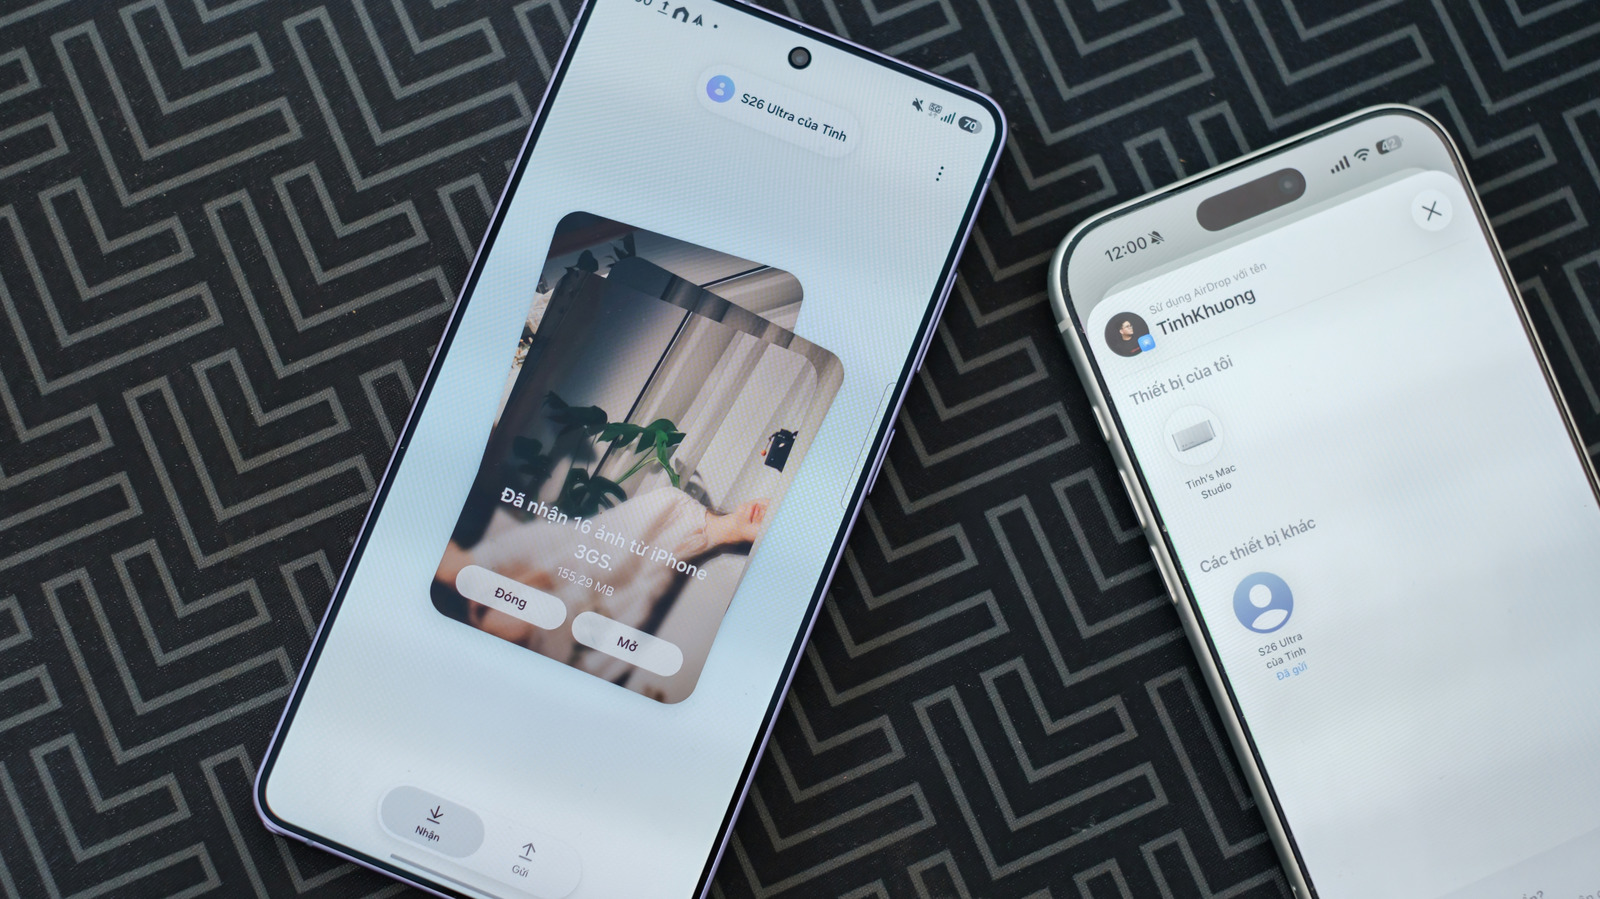
По данным исследований, выявлено шесть потенциальных уязвимостей, которые могут повлиять на устройства с операционными системами iOS, Android, macOS и даже Windows. Три из них связаны с AirDrop, в частности с процессом sharingd, отвечающим за работу таких функций, как AirPlay, Universal Clipboard, Continuity Camera и Handoff. Другие три уязвимости касаются Quick Share и системы, которую использует Windows для обеспечения непрерывности работы между Android-устройствами и ПК.
Стоит отметить, что компании Apple и Google уже были уведомлены об этих проблемах. Две из выявленных уязвимостей уже исправлены, а остальные четыре находятся на стадии исследования для дальнейшего устранения. Кроме того, каждый пользователь может принять меры для собственной защиты, изменив настройки конфиденциальности своего устройства при использовании функций AirDrop и Quick Share.
Интересным аспектом выявленных уязвимостей является сам принцип работы AirDrop и Quick Share. Для обеспечения максимального удобства эти системы используют привилегированные фоновые службы, которые постоянно «слушают» входящие данные от других устройств. Это означает, что данные службы имеют возможность получать и обрабатывать информацию от неизвестных источников еще до того, как пользователь предоставит какое-либо подтверждение. Исследователи объясняют, что злоумышленникам достаточно иметь ноутбук с Wi-Fi и оказаться на расстоянии 10-30 метров от устройства, где AirDrop или Quick Share настроены на режим «Все».
Далее, получив доступ, злоумышленники могут отправлять команды, которые вызывают перегрузку системы, приводя к полному сбою процесса sharingd. Это, в свою очередь, отключает AirDrop, Continuity Camera и другие связанные службы на пораженном устройстве. В случае с Quick Share и Windows ситуация несколько сложнее, поскольку команды могут обходить определенные защитные механизмы благодаря особенностям дизайна системы.
В отличие от стандартного обмена ключами безопасности, Quick Share позволяет считать и ответить на три пакета данных до начала первоначального обмена. Даже после завершения сессии ключи остаются активными, что дает возможность злоумышленникам восстановить соединение, поскольку те начальные три пакета передаются в незашифрованном виде. Это также приводит к возникновению так называемой ошибки «использование после освобождения» у пользователей Windows.
Самой утешительной новостью, кроме того, что компании уже знают о проблеме и работают над ее решением, является возможность пользователей самостоятельно защитить свои устройства. При использовании AirDrop или Quick Share можно выбрать режим обмена: со всеми, только с контактами, или вообще ни с кем. Установка режима «Никто» (название может отличаться в зависимости от устройства и системы) является надежным способом контроля входящих соединений, поскольку AirDrop или Quick Share придется включать вручную, когда это будет необходимо.
Конечно, это может быть неудобно, особенно если планируется активный обмен файлами с близкими. В таких случаях опция «Только контакты» пригодится. Хотя активация режима «Все» может казаться удобной во время перемещения, она также открывает доступ для неизвестных и непроверенных лиц. Учитывая наличие активных уязвимостей, этого варианта лучше избегать для защиты устройства и личных данных. Хотя Apple работает над повышением уровня конфиденциальности в AirDrop, всегда полезно быть готовым. Ведь, хотя ни одна из этих уязвимостей не позволяет похищать данные, всегда существует вероятность, что злоумышленники со временем найдут новые способы эксплуатации.
