



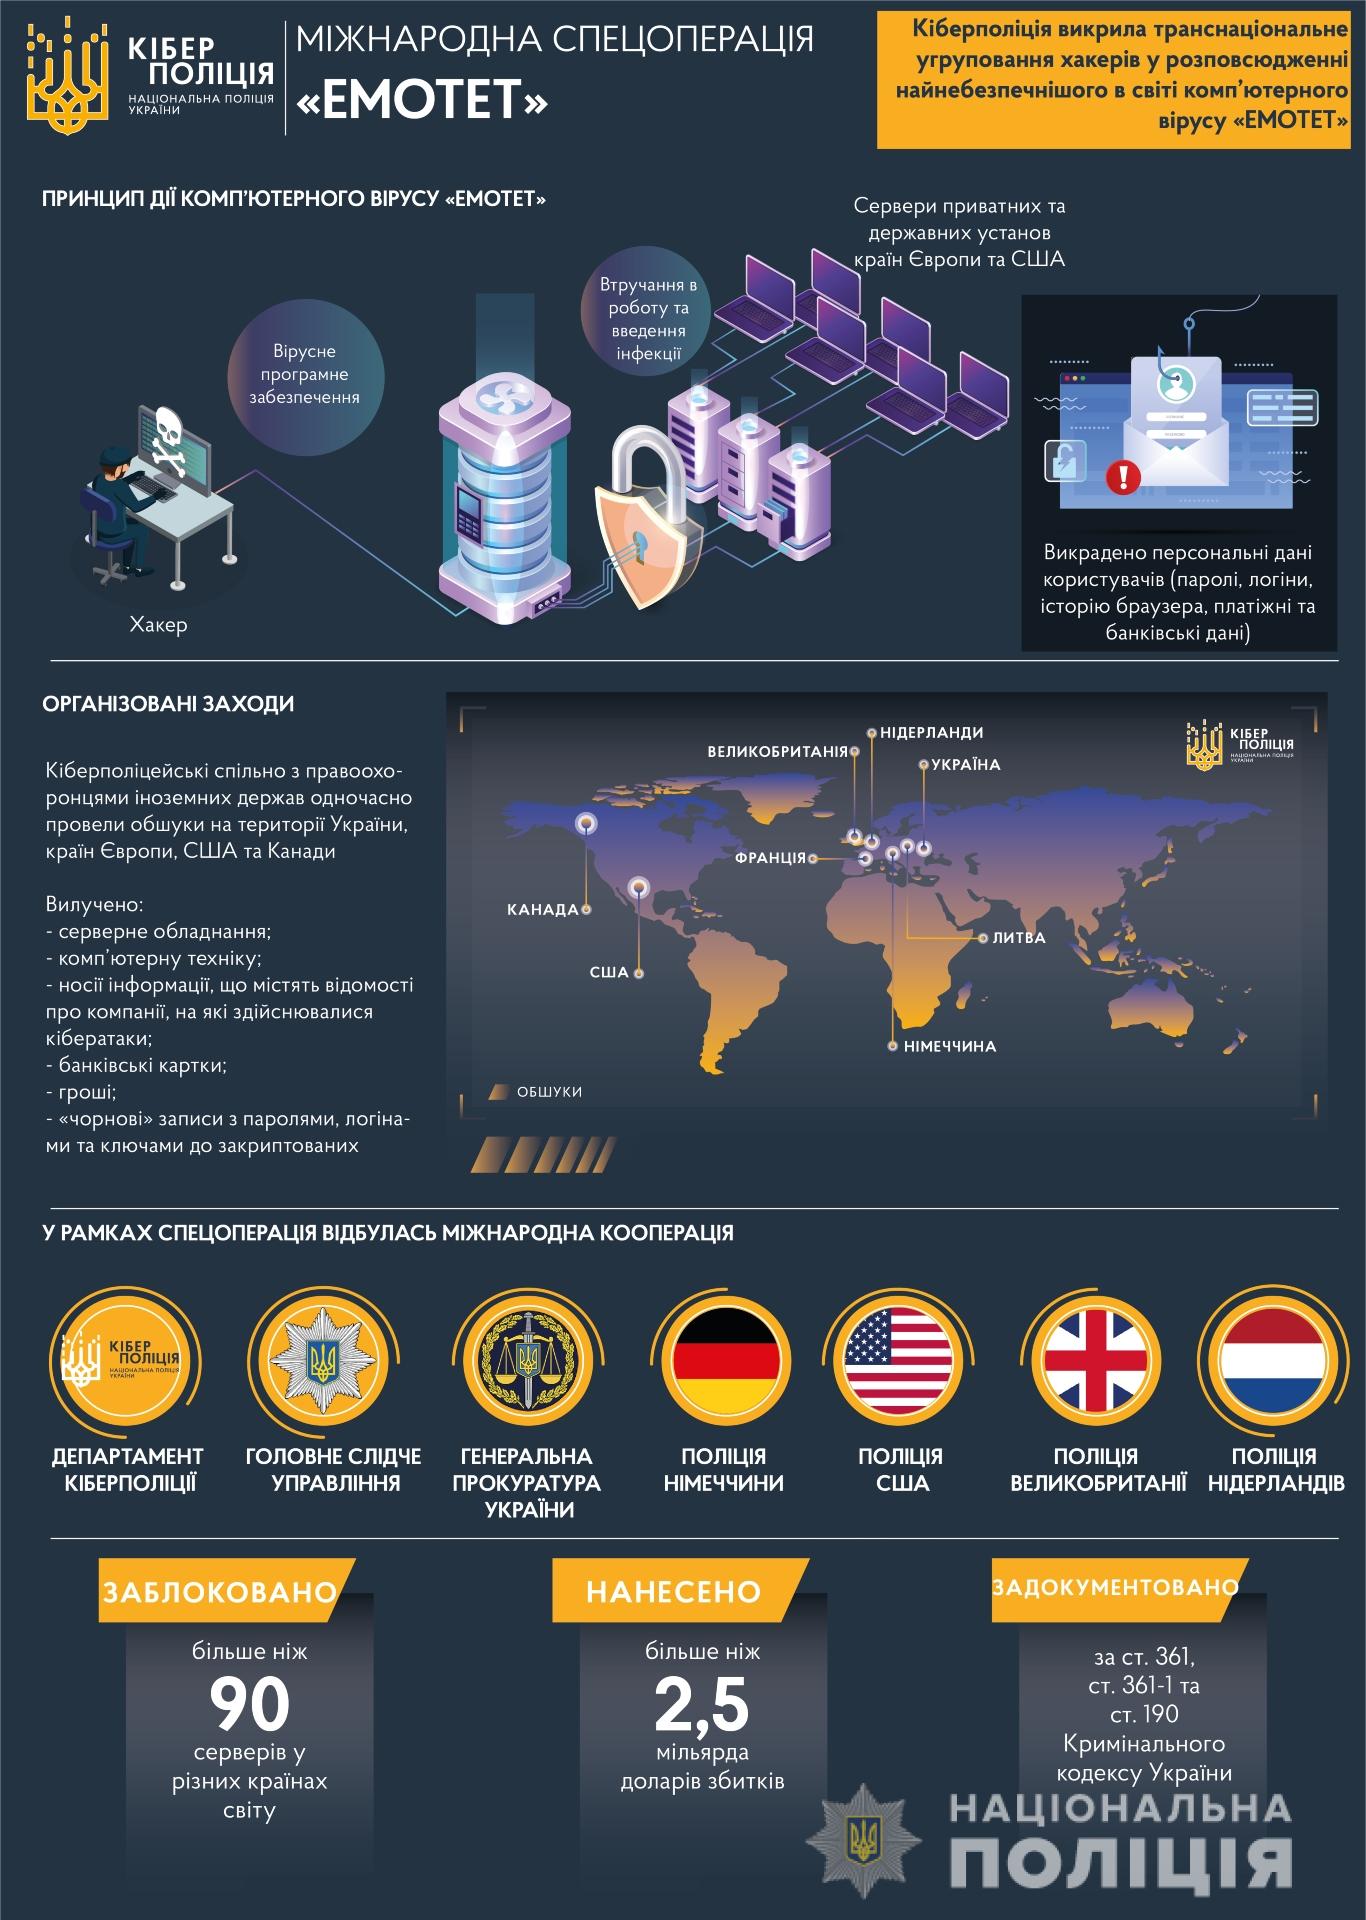
Европол, ФБР и ряд других силовых ведомств, включая Национальную полицию Украины, остановили деятельность самого угрожающего ботнета под названием Emotet. Правоохранители конфисковали инфраструктуру этого ботнета, элементами которой руководили также граждане Украины.
Emotet появился в 2014 году и представлял с собой банковский троян. Однако с годами он превратился в мощный инструмент, который киберпреступники использовали для краж денег.
Свою работу Emotet начинает с того, что открывает проникающий на компьютеры с Windows с помощью доверчивых пользователей. Те же запускают его из вложений фишинговых писем или зараженных документов Word. Руководители Emotet регулярно обновляли заголовки писем и названия документов, чтобы повысить вероятность того, что юзер запустит вредоносное ПО.
Армия зараженных компьютеров создала ботнет, который злоумышленники могли использовать в качестве промежуточной точки для реализации атак на интернет-инфраструктуру, включая вымогатели и удаленный доступ к компьютерам жертв. Например, вымогатель Ryuk и банковский троян TrickBot использовали инфраструктуру Emotet для своего распространения. Этот ботнет участвовал в примерно 30% кибератак.
По словам первого заместителя начальника Департамента киберполиции Сергея Крапива, в настоящее время подтверждено, что вирус нанес ущерб банкам и финансовым учреждениям США и Европы на $2,5 млрд.
Именно за широкие возможности, которые Emotet предоставлял злоумышленникам, в Europol его назвали самым опасным вредоносным программным обеспечением, а также наиболее значущим ботнетом последнего десятилетия.
Спецоперация против Emotet в течение недели продолжалась по всему миру, а ее разработка проходила в течение двух лет. Правоохранители смогли выключить сотни руководящих серверов этого ботнета. Также они получили базы данных украденных почтовых адресов, логинов и паролей. Эту информацию обнародовали на сайте датской национальной полиции, чтобы юзеры могли проверить есть ли их аккаунты в списке.
Во время проведения расследования удалось установить двух граждан Украины, которые обеспечивали надлежащую работу инфраструктуры распространения вируса и поддерживали его бесперебойную деятельность.
Европол в настоящее время сотрудничает с подразделениями Computer Emergency Response Teams (CERTs) по всему миру, чтобы вылечить пораженные Emotet компьютеры.
