



Недавний инцидент в сфере кибербезопасности выявил значительную уязвимость в линейке роботов-пылесосов DJI Romo, что привело к случайному несанкционированному доступу к конфиденциальным данным пользователей. Эта проблема проявилась, когда один энтузиаст, модифицируя собственное устройство для управления с помощью контроллера PlayStation, неожиданно получил контроль над более чем 6700 аналогичными роботами-пылесосами по всему миру. Подобная ситуация подчёркивает критическую важность надёжных протоколов безопасности в интеллектуальных домашних устройствах. Она вызывает серьёзные вопросы относительно приватности и защиты персональной информации в эпоху повсеместной интеграции Интернета вещей в повседневную жизнь.
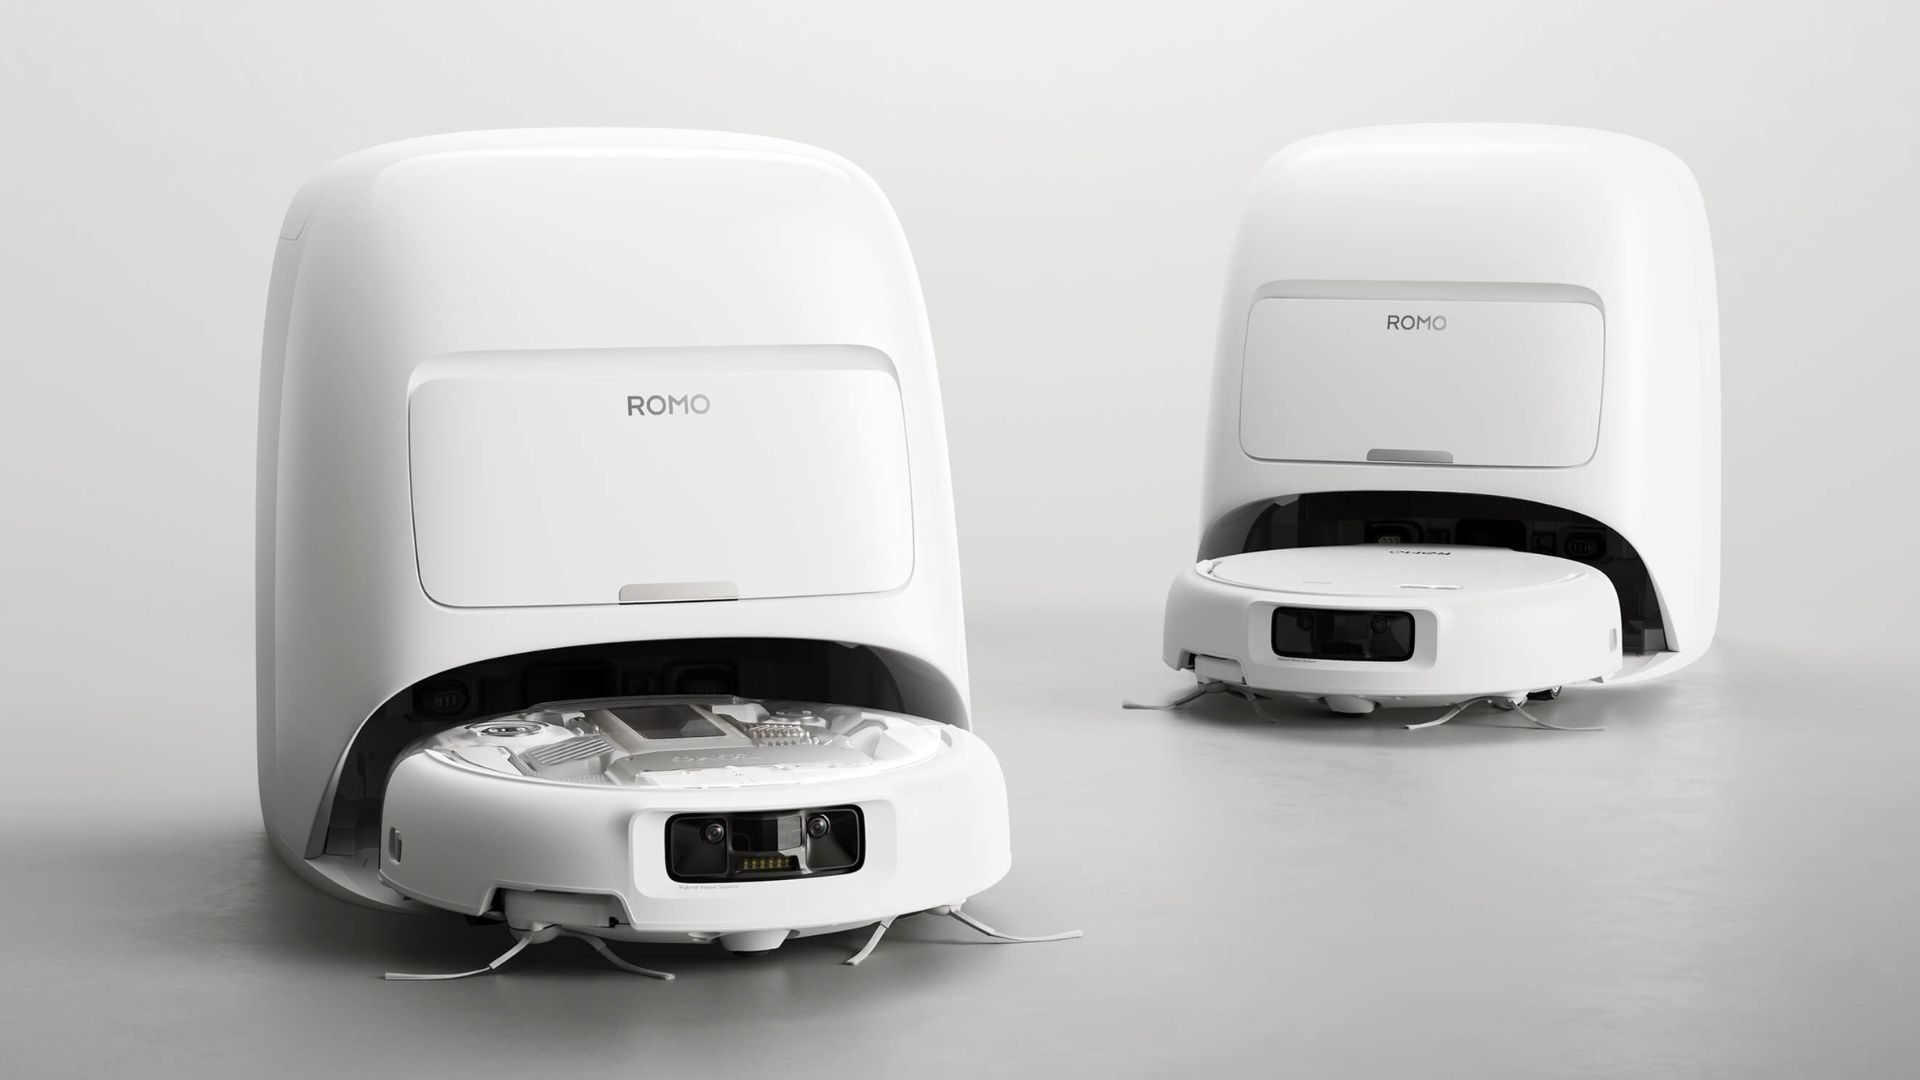
Это открытие было сделано стратегом по искусственному интеллекту Сэмми Аздуфалом, который использовал инструмент Claude Code для реверс-инжиниринга протокола связи, применяемого пылесосом DJI Romo для взаимодействия со своими серверами. Вместо того чтобы получить доступ только к собственному устройству, он был поражён тем, что система предоставила ему ключи к огромной сети роботов-пылесосов. Аздуфал подчеркнул, что он не осуществлял хакерских атак на системы DJI, а лишь получил приватный токен своего личного устройства Romo. Он подчеркнул, что не нарушал никаких правил, не обходил системы защиты и не осуществлял брутфорс-атак, что позволило ему подключиться к живым серверам по всему миру, включая США, Европу и Китай.
Несанкционированный доступ через разработанную Аздуфалом программу позволял получать точные планы этажей, создаваемые устройствами во время уборки. Кроме того, программа предоставляла возможность доступа к прямым трансляциям с камер и микрофонов, встроенных в роботов-пылесосов, что открывало потенциальный путь к мониторингу частной жизни пользователей. Интересно, что выявленная уязвимость даже позволяла удалённо управлять скомпрометированными устройствами, демонстрируя широкий спектр возможностей несанкционированного контроля.
К счастью, Сэмми Аздуфал не использовал свои знания для эксплуатации конфиденциальности других лиц, вместо этого оперативно уведомил DJI о выявленной проблеме. Компания, в свою очередь, довольно быстро отреагировала на сообщение, устранив критическую уязвимость с помощью нескольких обновлений, которые не требовали от пользователей никаких дополнительных действий. Однако стратег по искусственному интеллекту отмечает, что остаются некоторые нерешённые вопросы, требующие дальнейшего вмешательства. К ним относится возможность потоковой передачи видео с DJI Romo без необходимости ввода защитного PIN-кода, а также другая, неразглашённая проблема из-за её потенциальной серьёзности. Самое важное, Аздуфал указал, что корень проблемы заключается не в шифровании данных, передаваемых между пылесосом и его сервером, а в том, что все эти данные хранятся в открытом текстовом формате, что делает их легко доступными для любого, кто получит доступ к серверу.
Этот случай не является первым прецедентом ненадлежащего обращения роботов-пылесосов с собранными данными. В прошлом году инженер обнаружил, что его умный пылесос iLife A11 постоянно отправлял журналы и телеметрические данные обратно производителю без очевидной необходимости. Когда он заблокировал устройству возможность передавать эту информацию через свою сеть, производитель отправил «код уничтожения», фактически отключив устройство удалённо. Впоследствии, благодаря смекалке и некоторым техническим манипуляциям, инженеру удалось восстановить и использовать своё устройство полностью локально, доказав, что робот-пылесос не нуждается в постоянном подключении к облачному сервису для надлежащего функционирования.
Множество пользователей активно покупают и устанавливают умные устройства Интернета вещей (IoT) в своих домах, соблазняясь обещанным удобством и упрощением повседневных задач. Однако такие инциденты наглядно демонстрируют скрытые опасности, когда даже случайные вмешательства могут привести к несанкционированному доступу к системам тысяч устройств. Это вызывает серьёзное беспокойство, ведь исследователи безопасности указывают на то, что если обычные люди могут случайно наткнуться на частные данные тысяч лиц с помощью этих гаджетов, то целенаправленная атака может иметь значительно более разрушительные последствия, чем можно было бы ожидать.
