
Мобільні оператори навчилися частково боротися з шахрайськими SMS і зловмисники переходять на месенджери, щоб обійти це. Месенджер iMessages працює лише на реальних фізичних смартфонах Apple, що породило ферми шахрайсбких iPhone. Ці апарати з тимчасовими Apple ID використовуються для відправки більше 100 000 шахрайських повідомлень у форматі iMessages в день.
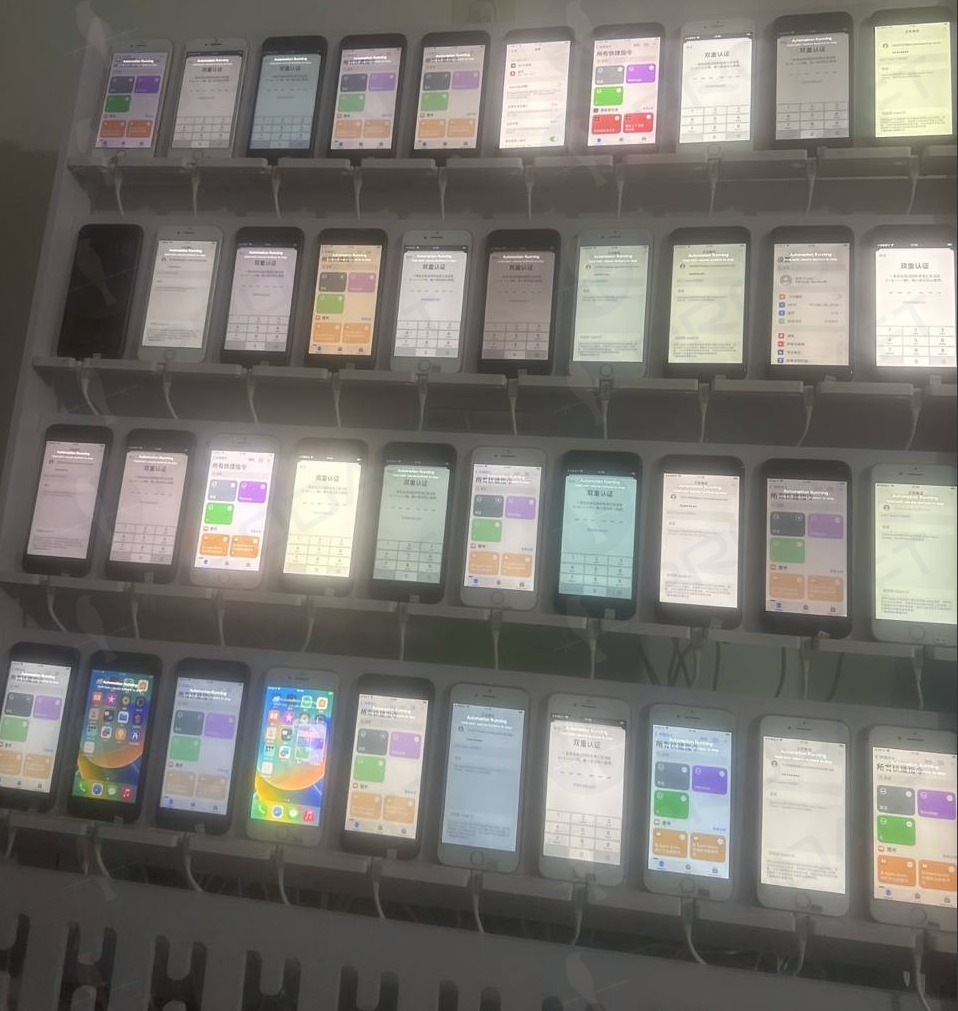
Використовуючи повідомлення у форматі iMessages замість текстових повідомлень SMS, шахраї можуть обійти фільтри розсилки спаму і шахрайства, встановлені операторами мобільного зв’язку. Шахраям навіть не потрібні які-небудь технічні навички для здійснення своїх атак, оскільки існують компанії, що пропонують фішинг як послугу (PhAAS).
Поширені види шахрайства в даний час включають фальшиві вимоги про неоплачені автомобільні штрафи, заявки про оплату доставки посилки, і фіктивні попередження про несплачені податки.
Ці афери зазвичай здійснюються за допомогою електронної пошти і текстових повідомлень, і інтернет-провайдери та оператори мобільного зв’язку постійно ведуть роботу, щоб виявити підозрілий текст і посилання, щоб заблокувати їх.
Проте дослідники з компанії з кібербезпеки Catalyst виявили, що шахраї тепер звертаються до iMessage. Оскільки ці повідомлення зашифровані, а провайдери послуг зв’язку не можуть бачити їх вміст, ці послання не можуть бути виявлені і заблоковані.
Що ще гірше, так це те, що шахраї знайшли китайську платформу, яка пропонує використовувати їх ферми iPhone кожному, хто готовий платити.
Китайська платформа Lucid , що працює в режимі “фішинг як послуга” (PhAAS), націлена на 169 організацій в 88 країнах світу. Її масштабована бізнес-модель, заснована на підписці, дозволяє кіберзлочинцям проводити великомасштабні фішингові кампанії з метою отримання даних кредитних карт для фінансового шахрайства.
Для підвищення ефективності Lucid використовує технологію Apple iMessage і Android RCS, що дозволяє обходити традиційні фільтри спаму в SMS-повідомленнях і значно збільшувати показники доставки і успіху.
Група, що стоїть за Lucid, навіть включає шаблони, які шахраї можуть використовувати для створення переконливих на вигляд копій веб-сайтів компаній кур’єрських служб.
Основний захист від фішинг-атак – ніколи не переходьте за посиланнями, надісланих у електронних листах. Завжди використовуйте свої власні закладки або вводьте відомий URL.
Легко зробити так, щоб електронний лист виглядав так, ніби він надісланий від законної компанії, тому не довіряйте їм. З особливою підозрою ставитеся до повідомлень, що закликають вас діяти швидко, щоб уникнути штрафів або інших додаткових витрат.
